従来型の持ち出しPC対策は時代遅れに
個人情報保護法の施行以降、情報漏えいの観点からほとんどの企業で社外への業務PCの持ち出しは原則的に認められていなかった。しかしコロナ禍でのリモートワークの常態化により、今ではPCの持ち出しは「例外」から「前提」へと変わっている。
企業内のITインフラも新たな働き方に合わせる形で刷新され、セキュリティの環境も従来型の出社・オンプレミスを前提とした境界防御から、リモートワーク・クラウド活用を前提としたゼロトラスト防御との併用という形に移行した。それに伴い、従業員が利用するPC端末についても、情報漏えい対策についてはMDM(モバイル端末管理)やディスクの暗号化、昨今猛威を振るうランサムウェア対策にもEDRをはじめとするソフトウェアによる多層防御の仕組みが組み込まれるようになっている。
しかし、それだけでは持ち出しPCに対する情報漏えい対策・サイバーセキュリティ対策は不十分だと、日本HP セキュリティエバンジェリスト 木下 和紀エドワルド氏(同社 ワークフォースソリューション事業本部 所属)は指摘する。
「以前はオンプレが前提だったため、サーバー側にデータを持たせてできるだけ端末にデータを置かないVDI(仮想デスクトップ)やシンクライアント型の利用が主流でした。しかし直近ではインターネット経由で直接クラウドサービスを利用するようになり、最新の高度なセキュリティの仕組みを実行するうえでも端末にもそれなりのスペックや機能が求められ、持ち出しPCにも重要データが保存されやすくなっています。そのような現状において、端末をソフトウェアだけで守るという従来の考え方は通用しなくなりつつあります」(木下氏)
日本HP セキュリティエバンジェリスト
木下 和紀エドワルド 氏
株式会社 日本HP
ワークフォースソリューション事業本部
電源オフでもPCを発見しデータを消去できる「HP Protect and Trace with Wolf Connect」
その状況に対し、HPのビジネスPCではハードウェアレベルでの対策を講ずることで、実効性を伴った高度なセキュリティ対策を可能としているという。
特に象徴的なのがMDMである。モバイルPCのMDMは常に電源オンで利用されるスマートフォンのそれとは異なり、PCに電源が入り、ユーザーがログインし、インターネットにつながっている状態で初めて制御がきく仕組みとなっている。そのためPCをどこかに置き忘れたり盗まれたりした際に、MDMを導入していても電源が入っていなかったりオフラインの状況下では端末は発見できず、遠隔からデータを消去することもできない。
しかしHPの環境では、その不完全さを埋めることができる。同社対象モデルのビジネスPCで利用可能な「HP Protect and Trace with Wolf Connect」(以下、HP Wolf Connect)では、電源オフの状態やWi-Fiレス、インターネット未接続の状態でも、遠隔から「Find(探索)」「Lock(操作ロック)」「Erase(データ消去)」という3つのコマンドの実行が可能だ。
「HPのビジネスPCには省電力なIoTのモデムを介して常時通信をする仕組みが備わっていて、シャットダウン時にもバッテリーから微弱な電力が給電され、通信ができるようになっています。その際に通常のLTEモデムより電力消費が小さいため、他社PCでは5-6時間しか持たないところをHPでは約3週間通信を続けられます。これによりPCを紛失した際に見つけやすくなり、盗まれた場合も警察に連絡する時間や管理者が手を打てる時間を確保できます。見つけられなかった場合も、NIST(アメリカ国立標準技術研究所)が定めるPurgeレベルでのデータ消去が可能です」(木下氏)
利用時の電波環境については、LTEのほかに2G・3G環境でも稼働する。HPが世界約80か国で利用契約を結んでいるため、海外出張時にユーザーがその都度契約をしなくても利用できる。電波を遮断されるとさすがに使用不能になってしまうが、その場合にもHP Wolf Connectと別のアプローチでデータを流出させない仕組みを備えている。HDDやSSDを抜き出そうとしても、PCの裏蓋を開くと暗号化基盤のTPMチップ内に保存されているBitLockerの回復キーが消去されるため、暗号化されているデータが読めなくなり、情報漏えいを回避することができる。
専用チップにより独自のセキュリティ機能を実現
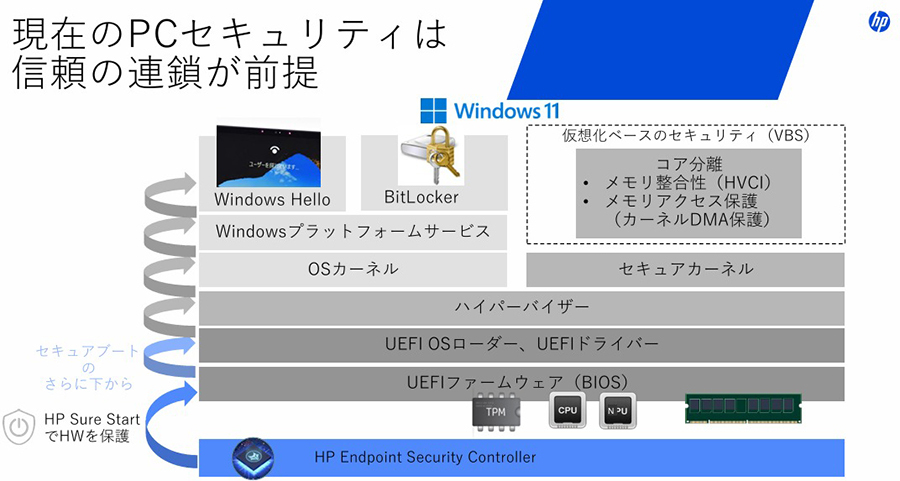
それらの仕組みの肝となっているのが、専用セキュリティチップの「HP Endpoint Security Controller」である。ソフトウェアレベルでさまざまな対策を行う場合、OSが起動しているという前提条件を伴うが、そのためには継続的な一定の電力供給が必要となりモバイルの業務PC環境には不向きである。省電力で常に通信から監視までの機能を実行できるようにするためには、専用セキュリティチップへの実装が最適というのがHPの考え方である。
そのうえで、Endpoint Security ControllerはBIOS/UEFIやPC本来のチップセットとは別の場所(最下層)で動く独立性を有しており、それによって一般的なPC上では実現が困難なローレイヤーからハードウェアレイヤー、アプリケーションレイヤーにまたがった多層防御対策が可能となっている。
「HPでは単品のソリューションではなく、PC全体でセキュリティを強固にするというアプローチを採用しています。HP Wolf Connectはあくまでその1つで、他にもソフトウェアベースのソリューションも提供していますが、特にハードレイヤーの多層防御が特長的です。PC基盤から直接BitLockerのキーを搾取する攻撃に対応する『TPM Guard』や、BIOS・UEFIの内容を起動時に確認し、書き換えられていたら元に戻すセキュアブート機能の『HP Sure Start』があり、今後対応が必須となる耐量子計算機暗号(PQC)にも、PCメーカーで唯一準拠できているなど独自の機能が備わっています。つまりHPのビジネスPCを選べば、あらゆる角度からセキュリティを担保できるのです」(木下氏)
現在のPCセキュリティは信頼の連鎖が前提
対応が難しいSCS評価制度の必須項目もHP Wolf Connectでカバー
国内企業における直近の関心事としては、セキュリティ対策評価制度(SCS評価制度)への対応が挙げられるだろう。制度設計的に特定のPCを使えば評価が高まるというものではないが、HP ビジネスPCのセキュリティ機能はそこにも有効に働く。SCS評価制度の中にはエンドポイントで実装しなければならない項目があるが、その中で「可搬媒体の持込み・持出し制限」「機密区分に応じた管理(回収・ワイプ)」という対応が難しいとされる項目をHP Wolf Connectで押さえることができる。
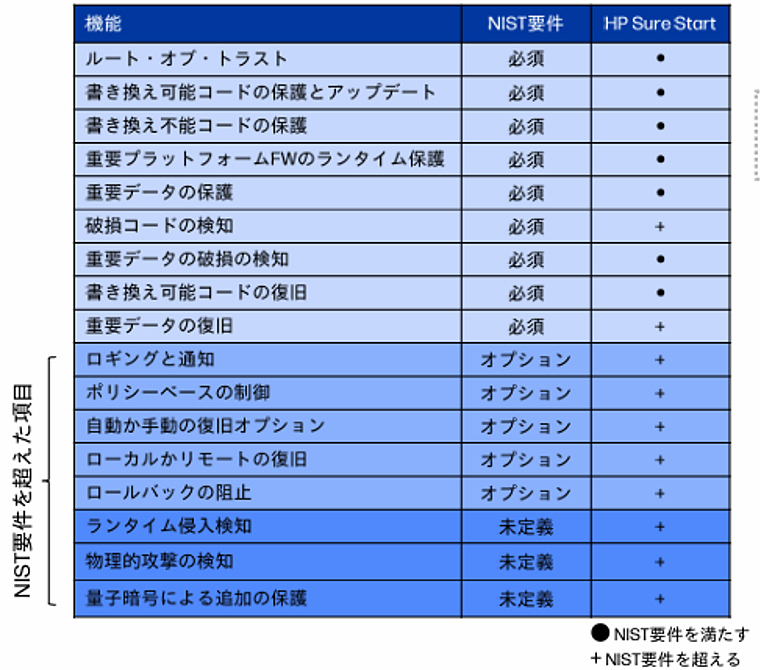
さらに視野をグローバルに広げると、NISTが言及するファームウェアのレジリエンスについても、Sure StartがNIST要件を超えた範囲までを網羅している。このようにHPのビジネスPCでは、ハードウェアを起点としたセキュリティ対策を実装することで、外部が求めるさまざまな要件にも準拠しやすい形となっている。
今後のAI PCではローレイヤー攻撃に注意を
いま各企業が実施すべき対策としては、まずはSCS制度対応を見据えた持ち出しPCからの情報漏えい対策が重要となるが、今後は業務でのAI活用を見据えて、ハードウェアのローレイヤー攻撃に注意する必要があると木下氏は警鐘を鳴らす。
「あまり表面化はしていませんが、現在はEDRを避けるためにカーネルやファームウェア/UEFI(BIOS)レイヤーへの攻撃が活発化しています。昨年国内外の大手企業に行われたランサムウェア攻撃では、アカウントを奪取して正規のユーザーとして入りこみ、正規のツールや機能を用いてEDRに検出されない攻撃をして、最終的には脆弱性のあるドライバーを持ち込んでOSの下のカーネルに入り込むという手法が取られました。その下層のUEFIを狙った攻撃計画が存在することも、犯罪者グループの内部資料から明らかになっています」(木下氏)
特に長期にわたる潜伏は、検知の目が届きにくいローレイヤーでないと行えない。国内の大手企業が次々と被害に遭う状況を鑑みると、攻撃を受けているかどうか気付かないままローレイヤーに潜入されている企業が多いのが現状だと考えるのが自然である。表面化しない理由は、それを検出する仕組みを持ったハードウェアを実装したPCを使っていないからである。
「ファームウェアが攻撃を受けると、ハードウェア全体が乗っ取られるリスクが高まります。OSが起動していないところで攻撃を受けると、その上で動くEDRも機能しません。そのため今後は、乗っ取られているかもしれない環境でAI PCを使い、機微情報を処理したらどうなるのかというリスクを鑑みて、ローレイヤー攻撃に対応したPCを選ぶべきです。HPのビジネスPCは、それを検出できます」(木下氏)
持ち出しPCの問題は、あくまで氷山の一角である。各企業ではセキュリティの担当者とITインフラ・PC調達の担当者が一体となり、どのようなデータをPCに保存するかという運用面を考えるとともに、ハードウェアを起点とした多層防御という形で面の取り組みを行うHP型の対策アプローチをしっかりと検討するべきだろう。