~ペネトレーションテスト(※1)によるセキュリティリスクの可視化から、インシデント対応体制(CSIRT)構築、SOC(※2)による継続的な監視・運用までをワンストップで支援~
株式会社TWOSTONE&Sons(以下 TWOSTONE&Sons)のグループ会社である株式会社TWOSTONE Sync(所在地:東京都渋谷区、代表取締役CEO:宮崎 晃成、以下 TWOSTONE Sync)は、経済産業省が推進する「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(※3)」への対応を支援するため、企業のセキュリティ対策を包括的に支援する「SCS評価制度対応トータルソリューション」の提供を開始いたします。
本ソリューションは、ペネトレーションテスト(侵入テスト)(※1)を起点に、脆弱性対策、インシデント対応体制(CSIRT)の構築、SOC(Security Operation Center)(※2)による監視・運用、制度対応に向けた継続的改善までを一体的に支援します。企業ごとの課題や体制に応じて必要なサービスを組み合わせ、セキュリティ対策の実効性向上を目指します。
■背景:サプライチェーン全体で求められるセキュリティ対策の高度化
サイバー攻撃が高度化・巧妙化する中、サプライチェーンを経由した攻撃が経営上のリスクとなっており、大企業だけでなくその取引先となる中堅・中小企業にも実効性のある対策が求められています。こうした状況を背景に、経済産業省は企業のセキュリティ対策状況を共通の基準で評価・可視化するSCS評価制度の整備を進めています。(※3)今後、企業間取引においても対策状況を客観的に説明する重要性が高まると考えられます。
一方、制度対応には現状把握、技術的対策、インシデント対応体制の整備、継続監視など幅広い取り組みが必要です。特に専門人材や運用リソースが限られる企業にとって、各施策を個別に検討・導入・管理する負担は小さくありません。TWOSTONE Syncはこうした課題に対し、現状把握から体制構築、継続運用まで包括的に支援します。
■「SCS評価制度対応トータルソリューション」の概要
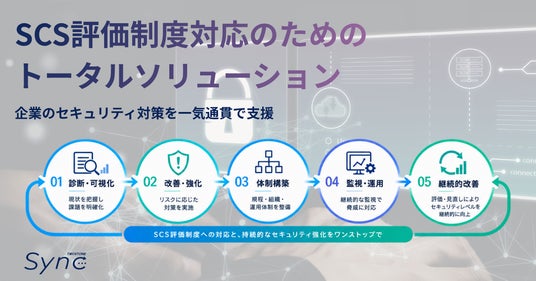
「診断・可視化」「改善・強化」「体制構築」「監視・運用」「継続的改善」の5領域で構成。企業のセキュリティ成熟度や既存システム、組織体制、予算に応じ、必要なサービスを組み合わせて提供します。
1. ペネトレーションテストによるセキュリティリスクの可視化
実際の攻撃を想定した検証により、潜在的なリスクと侵害可能性を把握し、改善の優先順位を明確化します。
・外部公開システム、社内ネットワークに対する侵入テスト
・Webアプリケーション・サーバーの脆弱性診断
・権限昇格・内部ネットワークへの侵入拡大を想定した攻撃シナリオの検証
・脆弱性・リスクの重要度評価、改善優先順位と具体策を示す診断レポート
2. セキュリティ対策の改善・強化支援
診断結果や企業のIT環境を踏まえ、実現可能性と優先順位を考慮した改善計画を策定し、対策の導入・改善を支援します。
・セキュリティ課題の整理、改善ロードマップの策定
・ネットワーク・システム設定の改善、アクセス制御・認証管理の強化
・エンドポイント対策、EDR等の製品選定・導入支援
・ログ取得・管理環境、脆弱性管理プロセスの整備
・対策実施後の再評価
3. インシデント対応マニュアルの策定・運用体制構築
サイバー攻撃や情報漏えい等の発生時に「誰が、何を、どの順番で行うか」を明確化し、実際に機能する対応体制の構築を支援します。
・対応方針・手順、重要度・影響度別の対応基準、初動・被害拡大防止・復旧手順の整備
・社内エスカレーション、経営層・関係部署の役割分担、外部機関・取引先への連絡・報告フローの設計
・インシデント対応マニュアルの作成、CSIRT機能の構築・運用支援
・対応訓練・机上演習の実施支援
4. SOCによる24時間365日のセキュリティ監視・運用支援
継続的な監視・分析とインシデント発生時の一次対応を支援し、専任担当者の確保が難しい企業の監視体制を補完します。
・ネットワーク・エンドポイント、EDR等のアラート監視とログ収集・分析
・不審な通信・異常挙動の検知、アラート重要度判定
・インシデントの一次分析・通知、対応部門へのエスカレーション
・月次セキュリティレポート、検知結果に基づく改善提案
※監視対象、対応時間、提供範囲は契約内容に応じて決定します。
5. SCS評価制度への対応支援・継続的改善
制度の要求事項と実際の対策・運用状況との整合性を確認し、持続可能なセキュリティ管理体制の構築を支援します。
・要求事項と現状対策のギャップ分析、対策状況の棚卸し・不足項目の特定
・対応優先順位の整理、改善ロードマップの策定
・セキュリティ関連規程・手順書、証跡・管理資料の整備支援
・定期的な対策状況の見直しと継続的な改善活動の支援
※本サービスはSCS評価制度への対応を支援するものであり、特定の評価結果や認定の取得を保証するものではありません。
■本ソリューションの3つの特長
1.攻撃者視点の診断から、実効性のある対策へ
ペネトレーションテストで実際の攻撃シナリオを検証し、潜在的なリスクと事業への影響を可視化。診断結果を改善ロードマップや対策の導入につなげることで、形式的なチェックにとどまらない実効性のある対策を支援します。
2.診断・対策・体制構築・SOC運用を一体的に提供
複数の専門事業者への依頼・管理が必要となる場合のある施策をワンストップで支援。診断で判明したリスクをSOCの監視項目やインシデント対応手順に反映するなど、各施策を連携させ、診断結果を日常のセキュリティ運用に生かします。
3.企業の規模・課題・成熟度に応じて柔軟に導入
システム構成、既存の対策、社内リソース、予算に応じて必要なサービスを組み合わせ、段階的に導入できます。すでに対策を進めている企業には、不足する領域を補完する形で支援します。
■想定する導入企業
SCS評価制度への対応や、大手企業との取引に向けた対策強化を検討する企業をはじめ、セキュリティリスクの客観的な把握、インシデント対応体制・マニュアルの整備、専門人材不足、SOCによる継続監視、複数サービスの一元管理に課題を持つ企業を想定しています。
■今後の展開
TWOSTONE Syncは本ソリューションを通じ、セキュリティ対策を「導入する」段階から「継続的に機能させる」段階へと発展させることを目指します。今後もサイバーセキュリティ領域のサービスを拡充し、企業の安全な事業活動とサプライチェーン全体のセキュリティ水準向上に貢献してまいります。
※1:ペネトレーションテスト…攻撃者の視点でシステムへの侵入を試み、実際に悪用できる弱点を洗い出す検証。「侵入テスト」とも呼ばれます。
※2:SOC(Security Operation Center)…サイバーセキュリティ分野の専門組織を指します。
※3:「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」…経済産業省による、サプライチェーンを構成する企業のセキュリティ対策状況を共通の基準で評価・可視化することで、委託元企業・委託先企業双方の負担を軽減しつつ、サプライチェーン全体のセキュリティ水準の底上げを図る仕組みとなる制度。公式WEBサイト( (リンク ») )
■TWOSTONE Syncについて
TWOSTONE&Sonsグループにおいて、経営課題から取り組むべきテーマを整理し、戦略立案から実行・定着まで伴走するコンサルティング事業を展開。「Sustainability」「Security」「新規事業創造×AX」「Sales Transformation」の4領域を中心に、クライアント企業の現場に入り込み、社員とともにプロジェクトを推進しながら、実践を通じてノウハウやスキルを移転することで、企業が継続的に成果・利益を生み出せる状態を支援します。社名の「Sync」には、資料を納品して終わりではなく、クライアントにノウハウを定着させるという意思を込めています。詳しくは、TWOSTONE Syncコーポレートサイト( (リンク ») )をご覧ください。
■TWOSTONE&Sonsについて
エンジニアプラットフォーム事業を中心に様々なソリューションサービスを提供するホールディングカンパニー。2013年株式会社Branding Engineerとして創業、2020年7月7日に東京証券取引所マザーズ市場(現:グロース市場、証券コード:7352)へ新規上場。2023年6月1日に、「株式会社TWOSTONE&Sons(ツーストーンアンドサンズ)」に社名変更し、ホールディングス体制へと移行。
グループ全体で幅広い事業を展開し、世の中の社会課題を解決する事業集団として社会に貢献してまいります。詳しくは、TWOSTONE&Sonsコーポレートサイト( (リンク ») )をご覧ください。
TWOSTONE&Sonsグループの主力事業
AI 時代における事業開発のスタンダードの構築・実装を行う事業開発ファーム enableX
(リンク »)
企業のAI導入から社内定着までの伴走型パートナー AI推進室
(リンク »)
フリーランスエンジニアと企業のマッチングサービス Midworks
(リンク »)
"生成AI領域"に特化した即戦力フリーランスIT人材のマッチング支援 Midworks for AI
(リンク »)
ITエンジニア特化型転職支援サービス TechStars Agent
(リンク »)
企業のマーケティング課題をプロマーケターが解決する Expert Partners Marketing
(リンク »)
TWOSTONE&Sonsのニュースリリースはこちらから
(リンク »)
企業プレスリリース詳細へ (リンク »)
PRTIMESトップへ (リンク »)
株式会社TWOSTONE&Sons(以下 TWOSTONE&Sons)のグループ会社である株式会社TWOSTONE Sync(所在地:東京都渋谷区、代表取締役CEO:宮崎 晃成、以下 TWOSTONE Sync)は、経済産業省が推進する「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(※3)」への対応を支援するため、企業のセキュリティ対策を包括的に支援する「SCS評価制度対応トータルソリューション」の提供を開始いたします。
本ソリューションは、ペネトレーションテスト(侵入テスト)(※1)を起点に、脆弱性対策、インシデント対応体制(CSIRT)の構築、SOC(Security Operation Center)(※2)による監視・運用、制度対応に向けた継続的改善までを一体的に支援します。企業ごとの課題や体制に応じて必要なサービスを組み合わせ、セキュリティ対策の実効性向上を目指します。
■背景:サプライチェーン全体で求められるセキュリティ対策の高度化
サイバー攻撃が高度化・巧妙化する中、サプライチェーンを経由した攻撃が経営上のリスクとなっており、大企業だけでなくその取引先となる中堅・中小企業にも実効性のある対策が求められています。こうした状況を背景に、経済産業省は企業のセキュリティ対策状況を共通の基準で評価・可視化するSCS評価制度の整備を進めています。(※3)今後、企業間取引においても対策状況を客観的に説明する重要性が高まると考えられます。
一方、制度対応には現状把握、技術的対策、インシデント対応体制の整備、継続監視など幅広い取り組みが必要です。特に専門人材や運用リソースが限られる企業にとって、各施策を個別に検討・導入・管理する負担は小さくありません。TWOSTONE Syncはこうした課題に対し、現状把握から体制構築、継続運用まで包括的に支援します。
■「SCS評価制度対応トータルソリューション」の概要
「診断・可視化」「改善・強化」「体制構築」「監視・運用」「継続的改善」の5領域で構成。企業のセキュリティ成熟度や既存システム、組織体制、予算に応じ、必要なサービスを組み合わせて提供します。
1. ペネトレーションテストによるセキュリティリスクの可視化
実際の攻撃を想定した検証により、潜在的なリスクと侵害可能性を把握し、改善の優先順位を明確化します。
・外部公開システム、社内ネットワークに対する侵入テスト
・Webアプリケーション・サーバーの脆弱性診断
・権限昇格・内部ネットワークへの侵入拡大を想定した攻撃シナリオの検証
・脆弱性・リスクの重要度評価、改善優先順位と具体策を示す診断レポート
2. セキュリティ対策の改善・強化支援
診断結果や企業のIT環境を踏まえ、実現可能性と優先順位を考慮した改善計画を策定し、対策の導入・改善を支援します。
・セキュリティ課題の整理、改善ロードマップの策定
・ネットワーク・システム設定の改善、アクセス制御・認証管理の強化
・エンドポイント対策、EDR等の製品選定・導入支援
・ログ取得・管理環境、脆弱性管理プロセスの整備
・対策実施後の再評価
3. インシデント対応マニュアルの策定・運用体制構築
サイバー攻撃や情報漏えい等の発生時に「誰が、何を、どの順番で行うか」を明確化し、実際に機能する対応体制の構築を支援します。
・対応方針・手順、重要度・影響度別の対応基準、初動・被害拡大防止・復旧手順の整備
・社内エスカレーション、経営層・関係部署の役割分担、外部機関・取引先への連絡・報告フローの設計
・インシデント対応マニュアルの作成、CSIRT機能の構築・運用支援
・対応訓練・机上演習の実施支援
4. SOCによる24時間365日のセキュリティ監視・運用支援
継続的な監視・分析とインシデント発生時の一次対応を支援し、専任担当者の確保が難しい企業の監視体制を補完します。
・ネットワーク・エンドポイント、EDR等のアラート監視とログ収集・分析
・不審な通信・異常挙動の検知、アラート重要度判定
・インシデントの一次分析・通知、対応部門へのエスカレーション
・月次セキュリティレポート、検知結果に基づく改善提案
※監視対象、対応時間、提供範囲は契約内容に応じて決定します。
5. SCS評価制度への対応支援・継続的改善
制度の要求事項と実際の対策・運用状況との整合性を確認し、持続可能なセキュリティ管理体制の構築を支援します。
・要求事項と現状対策のギャップ分析、対策状況の棚卸し・不足項目の特定
・対応優先順位の整理、改善ロードマップの策定
・セキュリティ関連規程・手順書、証跡・管理資料の整備支援
・定期的な対策状況の見直しと継続的な改善活動の支援
※本サービスはSCS評価制度への対応を支援するものであり、特定の評価結果や認定の取得を保証するものではありません。
■本ソリューションの3つの特長
1.攻撃者視点の診断から、実効性のある対策へ
ペネトレーションテストで実際の攻撃シナリオを検証し、潜在的なリスクと事業への影響を可視化。診断結果を改善ロードマップや対策の導入につなげることで、形式的なチェックにとどまらない実効性のある対策を支援します。
2.診断・対策・体制構築・SOC運用を一体的に提供
複数の専門事業者への依頼・管理が必要となる場合のある施策をワンストップで支援。診断で判明したリスクをSOCの監視項目やインシデント対応手順に反映するなど、各施策を連携させ、診断結果を日常のセキュリティ運用に生かします。
3.企業の規模・課題・成熟度に応じて柔軟に導入
システム構成、既存の対策、社内リソース、予算に応じて必要なサービスを組み合わせ、段階的に導入できます。すでに対策を進めている企業には、不足する領域を補完する形で支援します。
■想定する導入企業
SCS評価制度への対応や、大手企業との取引に向けた対策強化を検討する企業をはじめ、セキュリティリスクの客観的な把握、インシデント対応体制・マニュアルの整備、専門人材不足、SOCによる継続監視、複数サービスの一元管理に課題を持つ企業を想定しています。
■今後の展開
TWOSTONE Syncは本ソリューションを通じ、セキュリティ対策を「導入する」段階から「継続的に機能させる」段階へと発展させることを目指します。今後もサイバーセキュリティ領域のサービスを拡充し、企業の安全な事業活動とサプライチェーン全体のセキュリティ水準向上に貢献してまいります。
※1:ペネトレーションテスト…攻撃者の視点でシステムへの侵入を試み、実際に悪用できる弱点を洗い出す検証。「侵入テスト」とも呼ばれます。
※2:SOC(Security Operation Center)…サイバーセキュリティ分野の専門組織を指します。
※3:「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」…経済産業省による、サプライチェーンを構成する企業のセキュリティ対策状況を共通の基準で評価・可視化することで、委託元企業・委託先企業双方の負担を軽減しつつ、サプライチェーン全体のセキュリティ水準の底上げを図る仕組みとなる制度。公式WEBサイト( (リンク ») )
■TWOSTONE Syncについて
TWOSTONE&Sonsグループにおいて、経営課題から取り組むべきテーマを整理し、戦略立案から実行・定着まで伴走するコンサルティング事業を展開。「Sustainability」「Security」「新規事業創造×AX」「Sales Transformation」の4領域を中心に、クライアント企業の現場に入り込み、社員とともにプロジェクトを推進しながら、実践を通じてノウハウやスキルを移転することで、企業が継続的に成果・利益を生み出せる状態を支援します。社名の「Sync」には、資料を納品して終わりではなく、クライアントにノウハウを定着させるという意思を込めています。詳しくは、TWOSTONE Syncコーポレートサイト( (リンク ») )をご覧ください。
■TWOSTONE&Sonsについて
エンジニアプラットフォーム事業を中心に様々なソリューションサービスを提供するホールディングカンパニー。2013年株式会社Branding Engineerとして創業、2020年7月7日に東京証券取引所マザーズ市場(現:グロース市場、証券コード:7352)へ新規上場。2023年6月1日に、「株式会社TWOSTONE&Sons(ツーストーンアンドサンズ)」に社名変更し、ホールディングス体制へと移行。
グループ全体で幅広い事業を展開し、世の中の社会課題を解決する事業集団として社会に貢献してまいります。詳しくは、TWOSTONE&Sonsコーポレートサイト( (リンク ») )をご覧ください。
TWOSTONE&Sonsグループの主力事業
AI 時代における事業開発のスタンダードの構築・実装を行う事業開発ファーム enableX
(リンク »)
企業のAI導入から社内定着までの伴走型パートナー AI推進室
(リンク »)
フリーランスエンジニアと企業のマッチングサービス Midworks
(リンク »)
"生成AI領域"に特化した即戦力フリーランスIT人材のマッチング支援 Midworks for AI
(リンク »)
ITエンジニア特化型転職支援サービス TechStars Agent
(リンク »)
企業のマーケティング課題をプロマーケターが解決する Expert Partners Marketing
(リンク »)
TWOSTONE&Sonsのニュースリリースはこちらから
(リンク »)
企業プレスリリース詳細へ (リンク »)
PRTIMESトップへ (リンク »)
本プレスリリースは発表元企業よりご投稿いただいた情報を掲載しております。
お問い合わせにつきましては発表元企業までお願いいたします。
お問い合わせにつきましては発表元企業までお願いいたします。

