[米国カリフォルニア州サイプレス/東京] 2026年10月14日 - オープンアーキテクチャのアクセス制御用機器で世界をリードする、HIDのブランドの一つであるMercury Security(マーキュリー・セキュリティ)はこのたび、新製品「Mercury S4 I/Oモジュール」ファミリーを発表しました。新世代のインテリジェント・モジュールである本ファミリーは、企業や組織での物理アクセス制御インフラの近代化と拡張を支援すべく開発されたもので、既存のインフラを活用できる設計です。
企業や組織で設備拡張、クラウドやモバイル技術の導入、そして進化するサイバーセキュリティ要件への対応が進む中、その多くでは老朽化しつつあるアクセス制御設備を機器交換によるコストや中断をせずに近代化する方法が求められています。Mercury S4 I/Oモジュールは、当社の信頼のインテリジェントコントローラ・アーキテクチャを、セキュアなモジュール式のプラットフォームとして拡張したもので、企業や組織のより効率的なシステム拡張、システムの持続的な稼働と、将来の技術要件へ対応準備を可能にします。
Mercury Security、セールス担当副社長のスティーブ・ルーカスは「セキュリティインフラの耐用年数は、技術進化の継続の中にあっても長年にわたることが想定されています。当社は、お客様が長期にわたって既存システムの拡張と適応を継続でき、また過去の投資を保護できるようにするためにS4プラットフォームを設計しました。これらのモジュールは、Mercuryのアクセス制御エコシステムにおける次の進化を反映するもので、より強化したサイバーセキュリティ体制、システムパフォーマンスの向上に加え、システム全体のフットプリントを低減する高密度構成オプションを提供します」とコメントしました。
■ 簡単に設置でき、大幅に効率化
ITクローゼットやサーバー室の面積の縮小が進む中、システムインテグレータはより狭い物理空間でより多くの能力を実装するという課題に直面する事態が増えつつあります。Mercury S4プラットフォームは、この課題にダイレクトに応えます。新製品「MR54-S4リーダーインターフェースモジュール」は、4ドア分の能力を、従来のインターフェースモジュール2ドア分と同じスペースに実装できるため、同じフットプリント(占有面積)での能力を効率的に2倍にすることができます。モジュール1台あたり最大12入力、リーダーは最大8台接続に対応。既存のフットプリント内のドア密度を高めることで、配線の簡素化と信頼性の向上により実装時の複雑さを低減し、また企業や組織ではパネルやスペースの追加を行わずに能力の拡張が可能になります。
■ セキュリティ・バイ・デザイン、護る設計
本品の設計開発は一貫してサイバーセキュリティを中心に行われました。Mercury S4 I/Oモジュールは、セキュリティ・バイ・デザイン アーキテクチャにハードウェア(機器)ベースの保護を組み合わせたもので、進化するサイバー脅威や規制要件への対応と、同時にミッションクリティカルな物理セキュリティ環境に求められるレジリエンスを提供する設計が施されています。
保護機能に含まれるセキュアブートは、正当な権限のない、もしくは改ざんされたファームウェアの実行を防ぐことでハードウェアのRoot of Trust (RoT)を確立します。その基盤のもと、EAL6+セキュアアクセスモジュール(業界最高水準のCommon Criteria認証)を通じたハードウェア強制型の信頼によって鍵管理を安全化し、同時にポスト量子暗号(PQC)でその保護を拡張し、将来の脅威からデプロイメントの保護に寄与します。
これはまさに時宜にかなったことで、米国と欧州連合は共にポスト量子暗号への移行を加速させており、米国ホワイトハウスは2026年6月に連邦機関に対して移行の開始を指示し、欧州委員会は2030年までに高リスクかつ重要なインフラシステムの安全確保を加盟国に指示する協調ロードマップを発表しました。最も重要なこととして、本プラットフォームは、米国インターネットセキュリティセンター(CIS)、米国立標準技術研究所(NIST)、進化する欧州サイバーレジリエンス法(CRA)要件などの広く認知されている業界フレームワークに沿ったリスク低減と長期的なコンプライアンスに対応しています。
■ オープン、柔軟で、将来にも対応
Mercuryは、技術進化にあわせてハードウェア(機器)の全面交換を求めるのではなく、モジュール式のアーキテクチャを通じて将来の機能に対応できるプラットフォームを設計しました。これにより、数百あるいは数千のドアを管理する企業や組織では、パネル交換回数、再配線や、技術者の施設への訪問回数を減らすことができます。インフラ設備のアップグレードにおいて最大のコスト要因は人件費であることから、現場作業を減らすことでライフサイクルのコストを大幅に削減し、セキュリティ担当部門が独自のペースで近代化を進めることができるようになります。
Mercury S4 I/Oモジュールファミリーは、Mercuryベースのデプロイメントの長きにわたる特徴であるオープン性、相互運用性、設備投資の保護を維持しながら、企業や組織のアクセス制御システムの拡張を柔軟に行える基盤を提供します。
■ より高いパフォーマンス、より高いレジリエンス
Mercuryのオープンアーキテクチャを基盤としたS4ファミリーは、より強力なサイバーセキュリティとより高い処理能力を兼ね備え、従来世代の6倍のメモリと8倍のストレージと、お客様のニーズの変化に適応可能なモジュール設計内での幅広い相互運用性を実現しています。本プラットフォームは前方互換および後方互換の両方に対応するため、既存デプロイメントの中断を最小限に抑えてインフラのアップグレードを段階的に行うことができます。
これらの設計には、市場からの声を優先して密に反映しました。当社が継続的に実施しているアクセス制御の専門家のニーズに関する調査からは、進化するサイバーセキュリティおよびデータ保護基準の最新状況への対応、そして将来のインフラ計画における前方および後方互換性の重要性という点を中心にテーマが引き続き展開されていることが明らかになりました。これらの調査結果は、近代化と長期的な投資保護の両立を図るアクセス制御プラットフォームへの需要の高まりを裏付けるものです。
Mercury S4 I/Oモジュールは、Mercury OEMパートナーネットワーク経由で販売中です。
詳しくは、 (リンク ») をご覧ください。
Mercury Security(マーキュリー・セキュリティ)について
1992年に設立されたMercury Securityは、アクセス制御の革新の最前線に立つブランドです。30年以上にわたる専門性とオープンアーキテクチャにコミットするMercuryは、先進的なソフトウェアと技術ソリューション間のシームレスな相互運用性を確保し、将来にも対応可能なプラットフォームを構築し提供しています。
オープンアーキテクチャベースのデプロイメント向けの信頼されるコントローラープラットフォームサプライヤーであるMercuryのコントローラー設置数は世界中で800万台以上に及びます。パートナーおよび親会社であるHIDと連携し、Mercuryは進化し続けるセキュリティ環境の中で長期的な安定性と適応性を促進するコントローラー標準の確立によってイノベーションの推進を続けています。詳しくは、mercury-security.com (英語)をご覧ください。
HID について
HIDは世界中の人々、場所、そしてモノの信頼あるセキュリティ認証を支えています。HIDの技術は安全な取引、業務の生産性や、自由な旅行を可能にします。HID の信頼あるセキュリティ認証ソリューションは、人による物理的およびデジタルな場所への便利なアクセス、デジタルで識別、検証、追跡な可能なモノとモノをつなぎます。世界中で数十億のモノがHIDのテクノロジーでつながり、HIDの製品とサービスは数百万人の日々の暮らしの中で使われています。HIDの製品とサービスは、政府機関、教育機関、病院、金融機関、一般企業ならびに数々の先進的な企業で導入されています。
テキサス州オースティンに本社を置くHID Globalは、世界各地に4,500人以上の従業員を擁し、各国の拠点を通じて100カ国以上に製品とサービスをお届けしています。HID GlobalはASSA ABLOYグループのブランドです。詳しくは、日本語ウェブサイト www.hidglobal.com/ja をご覧ください。
###
© 2026 HID Global Corporation/ASSA ABLOY AB. All rights reserved. HID、HID Global、the HID Blue Brick ロゴおよび the Chain Design は HID Global、ASSA ABLOY AB および関連会社の米国およびその他の国における商標または登録商標であり、許可なく使用できない場合があります。その他の商標、サービスマーク、製品またはサービス名の商標および登録商標は、それぞれの所有者に帰属します。
このプレスリリースの付帯情報
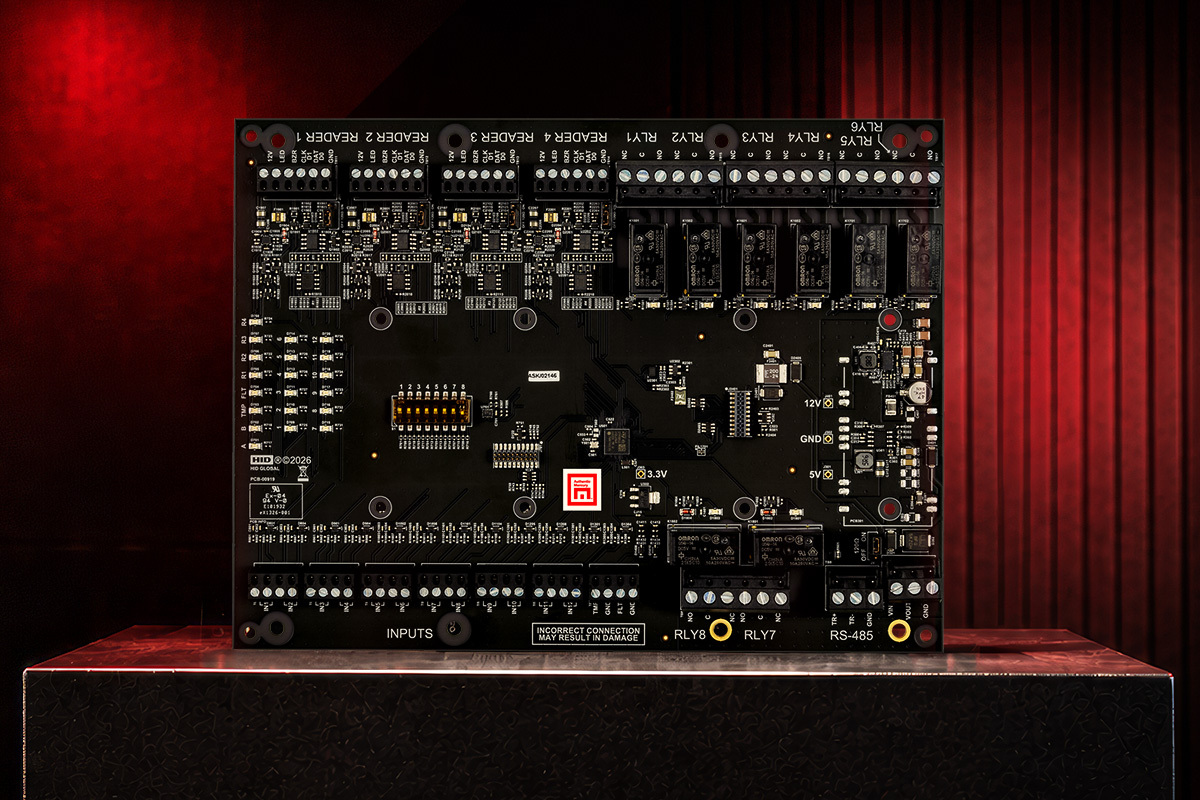 Mercuryコントローラ
本プレスリリースは発表元企業よりご投稿いただいた情報を掲載しております。
お問い合わせにつきましては発表元企業までお願いいたします。
お問い合わせにつきましては発表元企業までお願いいたします。

