

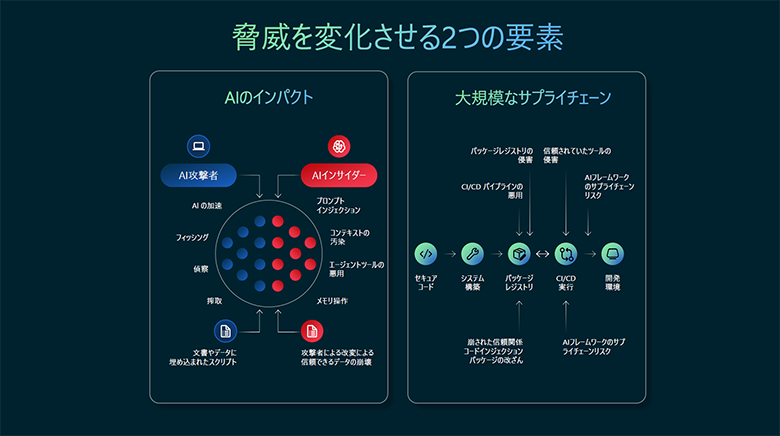
2026年夏以降、明らかにサイバー攻撃のトレンドが変化し、連日のように情報漏えいなどの被害が報じられている。大きな要因として挙げられるのがAIの存在だ。米MicrosoftでSecurity MarketingのVice Presidentを務めるAndrew Conway氏も、「脅威アクターがAIを用いてサイバー攻撃を自動化し、かつ大規模に展開するようになっています」と指摘する。
サイバー攻撃者にとっても、そして守る企業・組織側にとってもAIやAIエージェントが前提となった時代において、これまでのセキュリティ対策には何が足りないのだろうか。そして、過去の資産を生かしつつ、どのように困難な時代に立ち向かえばいくべきだろうか。日本マイクロソフトが実施したセミナー「Microsoft Digital Trust Summit 2026」では、そのヒントが示された。
AIによって大規模に、自律的に、そして執拗になるサイバー攻撃
サイバー攻撃は今に始まった問題ではない。それでも、この数カ月の攻撃発生は異常なペースだ。Conway氏によると、これは日本に限らずグローバル全体のトレンドとなっており、「米国のお客さまやパートナーと話していても、また、英国やオランダ、ベルギー、デンマークといった欧州の国々でも、この話題で持ち切りです」という。
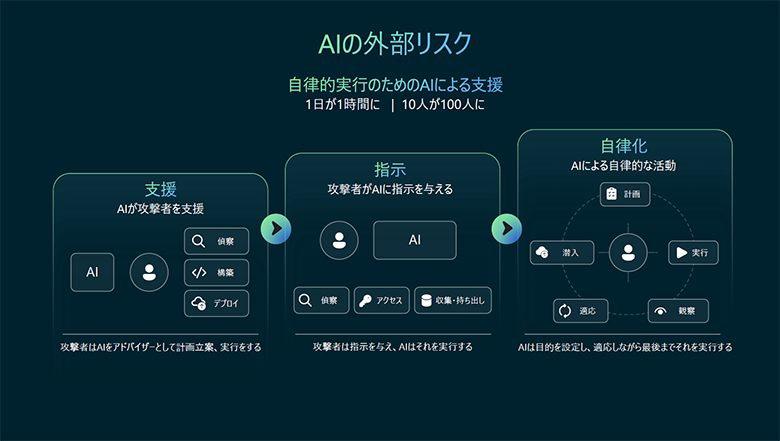
Microsoftの脅威インテリジェンスに基づく分析では、大きな要因は、やはりAIやAIエージェントの存在だ。AIによってサイバー攻撃が自動化され、数百、数千といった企業を同時に攻撃できるほど大規模化し、防御側は対応に追われる状況に陥っている。「この結果、われわれが長く依存してきたセキュリティの原理原則が、もはや役に立たなくなっています」(Conway氏)
マイクロソフト セキュリティマーケティング担当 バイスプレジデント Andrew Conway氏
AIは、単に攻撃対象を広げ、量を増やしただけではない。自律的に動作するAIエージェントが登場したことで、人間を支援するアシスタント的なツールにとどまらず、攻撃そのものを自律的に、大規模に展開する存在へと変化した。脆弱性や設定の不備を探査し、それに合わせて攻撃コードを作成し、時にはカスタマイズを加えて侵入し、侵入範囲を広げるといった巧妙な攻撃を、高度なテクニックを持ち合わせていない攻撃者でもAIエージェントを使って容易に実行できるようになっている。
「加えて、AIエージェントによって継続的な攻撃展開が可能になりました。エージェントは人間とは異なり、食事も睡眠も必要なく、24時間365日ずっと攻撃を仕掛け続けることができます。昔は、何度か攻撃を試みてうまくいかなければ攻撃者が諦め、別の企業にターゲットを切り替えていましたが、今やAIエージェントに任せ、何度でも同じ企業に執拗に攻撃できる点も大きな変化です」(Conway氏)
この結果、セキュリティ担当者がコンソール画面とにらみ合い、キーボードを打って手作業で対抗できる時代ではなくなってきている。
見落としてはならない内部の「AIインサイダー」がもたらすリスク
AIとAIエージェントが当たり前の時代において、もう一つ考慮しなければならないポイントがある。それは、企業内部で活用されるAIの制御やガバナンスだ。
AIなしに業務の効率や生産性を高め、新たな付加価値を迅速に生み出していくのは非現実的であり、日本はもちろん、世界の多くの企業でAI、そしてAIエージェントの投資が進んでいる。だが、「そこにはセキュリティやガバナンスといった課題もついて回ります。AIの存在自体が新たな攻撃ポイントになったり、意図せぬ情報漏えいを引き起こしたりする恐れもあります」と、日本マイクロソフト セキュリティ技術統括本部の小林伸二氏は指摘する。
すでに、AIに対して不正な命令を埋め込んだプロンプトを送り込み、意図せぬ動作を引き起こさせる「プロンプトインジェクション」などの手口が指摘されている。小林氏は、さらに「AIエージェントが人間から、あるいは他のAIエージェントからの命令を受けて自律的に動き、情報漏えいを引き起こすケースが発生しています」と明かす。
日本マイクロソフト セキュリティ技術統括本部 小林伸二 氏
この課題を踏まえ、ガードレールによる制御を試みる動きも広がっているが、万全とは言いがたい。加えて、簡単にAIエージェントを作成できる環境が整ったことで、従業員がルールに基づかずに勝手に作成し、ポリシーから逸脱する恐れもある。「エージェントがどのように動くかが制御し切れず、何が起こり得るかが分からない中では、組織外からの脅威だけでなく、組織の中から情報が流出していく事態も考慮しながらAIのセキュリティを検討していかなければなりません」(小林氏)
同様にConway氏も、組織内に何千、何万というAIエージェントが存在することを考えると、「AIが悪意あるインサイダーとして動き得る可能性を考慮して、認証やライフサイクル全体にまたがる管理といった、これまで人間の従業員向けに整備してきた管理体制の対象に、AIインサイダーも加えなければなりません」と述べた。
大量のシグナルを統合可能なプラットフォームを元に、AI駆動の対策を
このように、AIの登場によってリスクや脅威は変化し、それに伴ってセキュリティの法則も大きく変化した。もちろん、ゼロトラストやアタックサーフェイス(攻撃対象領域)管理といった基本的な対策の有効性は変わらない。
ただ、日本マイクロソフトのチーフセキュリティオフィサーを務める河野省二氏は、「多くのフィルターを立てて、適切なユーザーがアクセスしているかどうかを確認し、アラートがあれば後から確認しにいくといった、これまでの多層防御ではうまくいきません」と述べ、AIが攻撃に用いられる時代の量やスピードにリアルタイムに対応できないと指摘する。
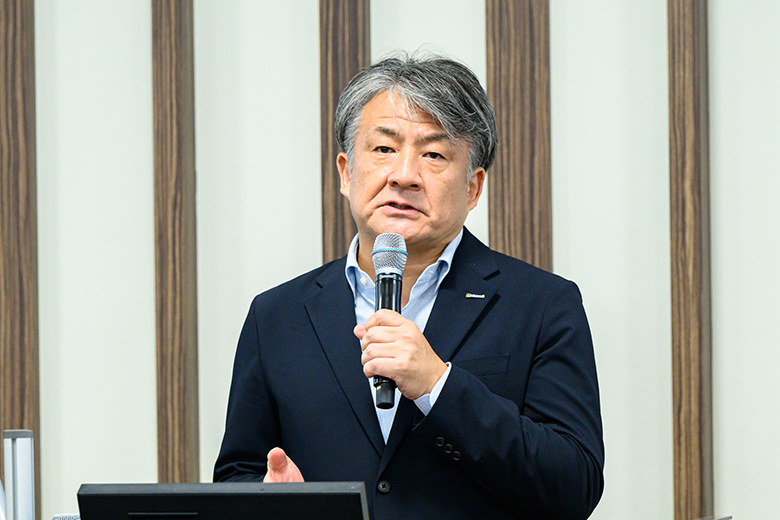
日本マイクロソフト 技術統括室 チーフセキュリティオフィサー 河野省二氏
そこで考えるべきは、守る側でのAI活用だ。米Microsoft チーフセキュリティアドバイザーの花村実氏は、「セキュリティの基本は重要です。だからこそ、そこでもAIを活用していく必要があります」と述べる。
そしてマイクロソフトは、AIによる自動化を進めるには、プラットフォームが不可欠だと考えている。「これまで企業は、さまざまなセキュリティ製品に多額の投資をしてきました。ですが、現状ではそれらが分断されてしまっています。AIで自動化していくには、製品からのシグナルやデータを統合し、AIにコンテキスト(文脈)を伝えるプラットフォームが必要です」(Conway氏)
具体的には、「Microsoft Defender」や「Microsoft Sentinel」「Microsoft Purview」といったさまざまなセキュリティ製品からの「シグナル」や脅威インテリジェンスという基盤の上に、プレイブックなどで定義される「コンテキスト」を置き、最上層に位置する「エージェント」が、ハーネスやモデルと統合された形で動作するというスタックの概念で、AIエージェントを捉えていくというものだ。さまざまなアクティビティーログを集約し、一元的に管理するプラットフォームを築くことによって、AI時代の外部からのさまざまな脅威やAIインサイダーの脅威をリアルタイムに把握し、対応できる。
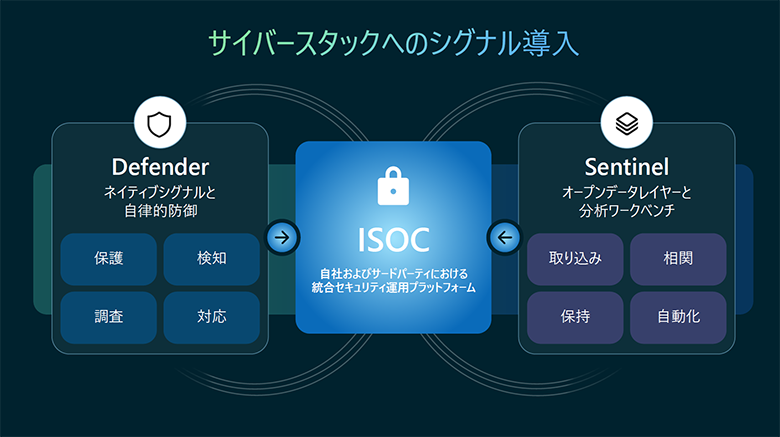
同社はこのプラットフォーム上で、疑似侵入テストを実施して、セキュリティ上の弱点を見つけ出す「Red team」、脅威の検出と対応の優先順位付けを行う「Blue team」、問題を修復する「Green team」という3つのAIエージェントが、プレイブックに基づき連携して動作する「Project Perception」、Microsoft DefenderやMicrosoft Sentinelからのデータに基づいて横断的に相関分析を行い、必要なコントロールを実行していく「Integrated SOC」(ISOC、統合SOC)といったソリューションを相次いで発表し、AIによる大量かつ高度な脅威に対応できる体制作りを支援している。
花村氏は、「純粋なセキュリティ企業ではないこともマイクロソフトのユニークな点です。「Windows」や「Office」「Azure」といったサービスを世界中で提供し、われわれ自身が攻撃のターゲットになるからこそ、ユーザーの観点に立ったソリューションを展開できます」と付け加えた。
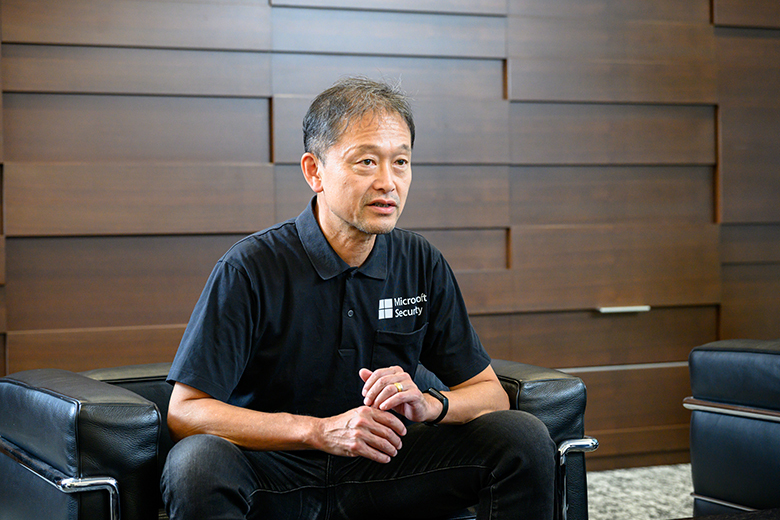
マイクロソフト セキュリティソリューション エリアチーフ セキュリティアドバイザー 花村実氏
Conway氏もこの見方に同意し、「私たちは大規模なクラウドソリューションを通して膨大なシグナルを取得し、それを脅威インテリジェンスに反映しています。そのインテリジェンスをセキュリティ製品に反映している点も重要なポイントです」と述べている。
AIを用いた防御へ、最初の一歩を見出す機会に
Microsoft Digital Trust Summit 2026では、こうした構想に基づく製品の特徴や「カスタマーゼロ」として実際にこれらを活用している日本のパートナーによる生の声を聞くことができる。さらに、「Microsoft デジタル防衛レポート」(MDDR)に基づく最新の脅威動向と、今後取り組むべき「10の優先事項」に基づくアドバイスも知ることができる。
河野氏はさらに、「PHP」をはじめ深刻な脆弱性が続々と報告され、パッチ適用や修正の難易度が高まっている状況を踏まえ、「これまで長年にわたって構築・運用されてきた複雑なシステムに、脆弱性がいくつあるかを把握し、どのようにしてパッチを当てていくかを考えると悩みは尽きないかもしれません。この先ずっとパッチを当て続ける費用を考えるならば、同じ機能を実現するシンプルで新しいシステムを作り、データだけを移行するという選択肢も考えてみてはどうでしょうか」と、根本的な発想の転換を提案している。
深刻化する脅威の状況を前に何も手を打たずにいることはできないが、それでも「変化は不安だ」という考えも根強い。これに対しConway氏は、「『見えないものは守れない』と言われる通り、まず『Agent 365』のようなツールを使って状況を可視化し、オブザーバビリティ(可観測性)の確保から一歩を踏み出すことを推奨します」とアドバイスしている。
「攻撃者側がAIを活用している以上、防御を強化するためにAIを採用し、自動化していくことに勝る代替案はないと思います」(Conway氏)――Microsoft Digital Trust Summit 2026では、そんなこれからの防御の道筋を見出すことができるだろう。