

従来のセキュリティ対策が抱えた限界と、現場のリアルな課題
「あらゆる価値を循環させ、あらゆる人の可能性を広げる」をグループミッションとして掲げるメルカリ グループ。フリマアプリ「メルカリ」を筆頭にさまざまなオンライン サービスを展開する同社のビジネスは、自社の従業員のみならず多くの協力会社(業務委託先)の力によって支えられている。
だが、それゆえにセキュリティ担当は複数の課題を抱えていた。1 つが従来手法の限界だ。例えばカスタマー サポート業務における個人情報を確実に保護するため、同社は VDI(仮想デスクトップ基盤)を採用して手元の PC にデータを置かない対策を行っていたものの、VDI を迂回したアクセスや画面の撮影、コピー & ペーストといった抜け道を完全に排除することが難しく、データ漏えいの懸念が依然として残ってしまう。ほかにも、既存のセキュリティ対策とのミスマッチ、運用コストの増大といった課題が生じていた。
もう 1 つが協力会社の端末という「見えづらい領域」の問題だ。協力会社の業務端末は、メルカリから貸与するものもあれば、協力会社自身が管理するものも含まれる。後者は契約やアセスメント、ポリシーによる統制は保たれているものの、どうしてもメルカリが直接的に管理することは困難だ。それゆえに、いざ問い合わせやトラブル、セキュリティ インシデントへの対応となると、原因調査から対策までに時間を要してしまう。
さらに、認証情報の断片化も同社が抱えていた課題の 1 つだ。同社では業務に多様な Web アプリや SaaS を使用しているが、その内の一部は個別の認証情報で運用していたため、ユーザーは認証情報を使い分ける煩雑さがあるほか、IT 部門には入社・異動・退職に伴うアカウント管理負荷が重くのしかかっていた。
自社で守れる範囲を広げるために、「ブラウザ」を起点にした対策に着目
この状況下でメルカリが選んだのは、端末を丸ごと管理下に置く方法を一足飛びに目指すのではなく、業務データにアクセスする最初の入り口である「Chrome ブラウザ」に着目し、段階的に守備範囲を広げるアプローチだった。同社で使われている業務アプリのほぼ全てが Web アプリであったため、ブラウザを押さえることができれば、効率的にデータを保護できる。そのための具体的なソリューションが、ブラウザを一元管理する「Chrome Enterprise Premium」である。
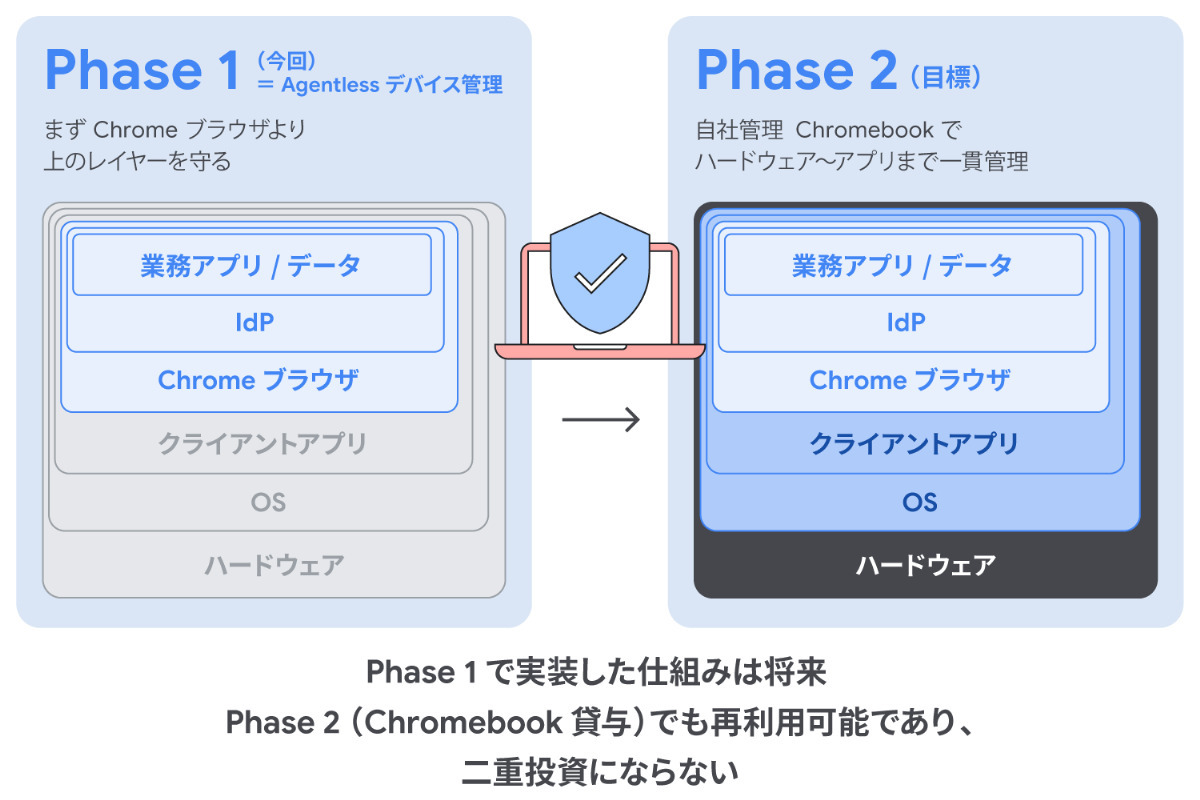
まずはフェーズ 1 にて Chrome ブラウザより上のレイヤーを保護する
実際に、メルカリがこれを自社や協力会社へ安全かつ効率的に展開した方法を紹介しよう。挙げられるのは、「IdP」「セキュリティ キー」「Chrome の管理対象プロファイル」という 3 つのキーワードだ。
まず IdP(Identity Provider)とは、クラウド サービスや業務アプリへのログイン(認証)を一手に引き受ける基盤であり、メルカリではこうした統合認証基盤を活用している。アプリごとにバラバラだった認証を集約する(シングル サインオン)ことで、先述した認証情報の断片化の課題に応えた。その認証を通るための鍵には、フィッシングへの耐性が高い物理的な認証デバイス(セキュリティキー/FIDO2 規格)を用い、共有端末が多い環境でも個人単位の強固な認証を実現している。
そして中核となるのが、各ユーザーの Chrome プロファイルを「管理対象プロファイル」として登録(エンロール)する仕組みだ。通常、この登録には MDM などで各端末へ管理情報を配布する方法が用いられるが、自社で管理していない協力会社の端末にはそれができない。そこでメルカリは、「認証基盤にログインする」という認証の行為そのものをトリガーに、各ユーザーの Chrome プロファイルが管理対象として登録される仕組みを採用した(下図)。
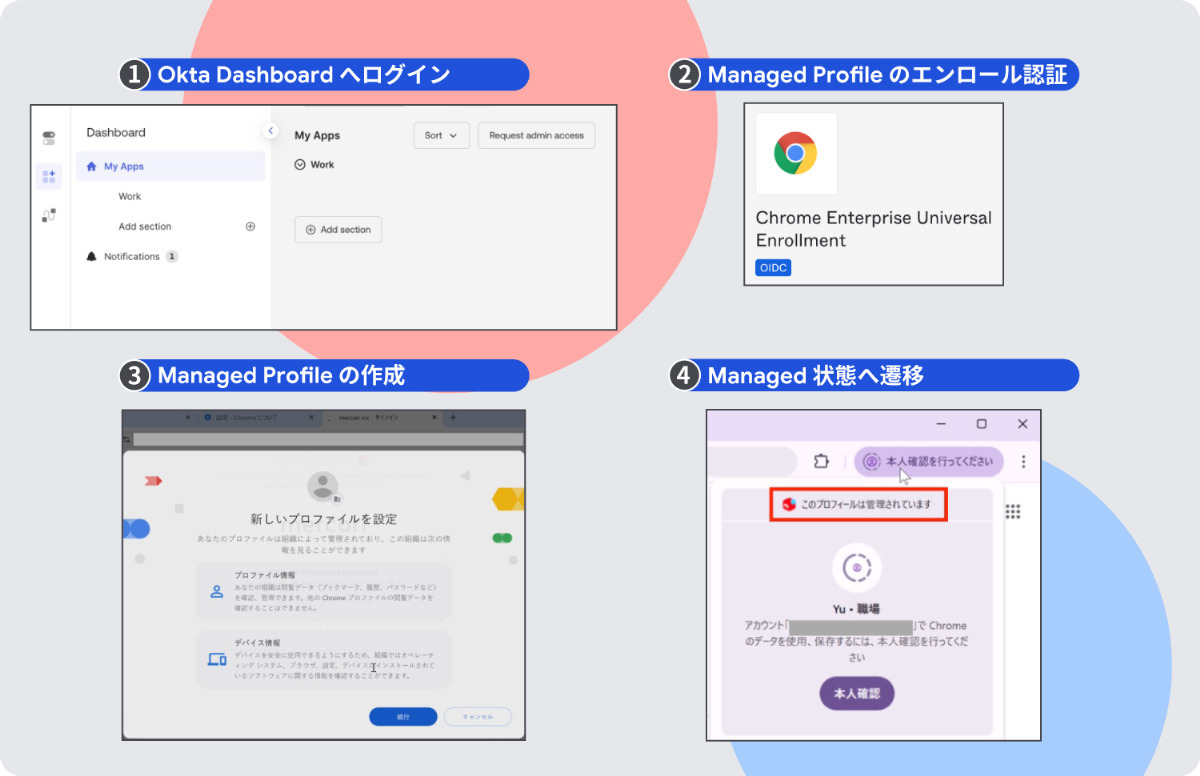
Chrome Enterprise の「Universal Enrollment」機能を用いた、認証基盤経由での Managed Profile(管理されたプロファイル)へのログインを実現
このようにメルカリは、Chrome Enterprise Premium を導入して、端末に重厚な管理エージェントを入れることなく、「エージェントレス」なブラウザの一元管理を実現した。
「動作の軽さ」と「セキュリティの強さ」の両立
メルカリが導入した Chrome Enterprise Premium は、実際にどのようなメリットがあるのか。まず挙げられるのは緻密なデータ制御である。例えば VDI の場合、扱うデータの機密度や種別にかかわらず、VDI環境ではすべてが隔離される。堅牢な仕組みであるが、逆に言えばデータの保護レベルは「VDIを利用するか、しないか」という粒度でしか設定できない。
しかし Chrome Enterprise Premium であれば、個人情報やソースコードなど機密データの意図しないコピー & ペースト、未承認の生成 AI ツールへの情報入力、ローカルへの資料ダウンロードといった「データの種類や行為といった単位」で制御が可能になる。
さらに、VDI との比較の観点ではパフォーマンスの恩恵も大きい。重い処理を挟まず Chrome ブラウザ単体でセキュアな環境が完結するため、VDI 特有の遅延を解消し、端末上での快適な操作性を取り戻せる。コスト面でも、VDI を構築・運用するためのインフラ費用や人件費の大幅な削減が期待できる。
Chrome Enterprise Premium では、管理対象はブラウザであるため、OS に依存しない。端末ごとの煩雑な個別設定から解放され、その意味で管理負荷を低減できる点はメリットだ。
シャドー AI などのリスクを防ぐ「テナント制御」をブラウザ単体で提供
なお同社は、Web ブラウザ経由で利用する生成 AI や業務 SaaS 全般において、「業務端末から個人のアカウント(会社外のテナント)へログインし、社内データを入力・連携してしまうリスク」を防ぐテナント制御にも Chrome ブラウザの仕組みを活用している。
具体的には、Web アプリケーションへのアクセスに対して以下の 2 つのアプローチだ。
- URL ベースの制御:Chrome のポリシーを用いて、自社専用のサブドメイン以外の URL へのアクセスをブロックする。
- HTTP ヘッダー インジェクション:SaaS 固有のカスタム ヘッダーに自社契約の組織 ID(テナント ID)を注入し、会社が許可したテナント以外へのログインをブラウザ側で遮断する。
一般的に HTTP ヘッダーの注入によるテナント制御は、ネットワーク上のプロキシや SASE 製品を経由させて実装するケースが多く見られる。しかしメルカリでは、ネットワーク環境に依存せずブラウザ レイヤーで統制を効かせるため、一部の環境では Chrome Enterprise の拡張機能の強制配布ポリシーを用いて内製のセキュリティ拡張機能を配布することでこの制御を実現してきた。
しかし、現在では 8 月にリリースされた Chrome ブラウザの最新バージョン 152 から、Chrome Enterprise Premium の標準ポリシーでもカスタム ヘッダーの注入設定が可能になっている。これにより、専用ネットワーク機器や拡張機能などの独自開発に頼ることなく、ブラウザのポリシー設定だけで生成 AI や SaaS の個人アカウント利用を抑止できる領域がさらに広がっている。
セキュリティ運用における「責任の所在の明確化」が大きな効果
もっとも、Chrome Enterprise Premium だけですべての脅威に対処できるわけではない。あくまで同ソリューションが直接カバーするのは「Chrome ブラウザ以上」のアプリケーション レイヤーであり、その下の OS やハードウェアの層は、引き続き EDR(Endpoint Detection & Response) などセキュリティ製品が担う領域だ。
だが、この構成によって「守る対象と責任の所在」が明確になった点は運用の観点で有効となる。多くの業務を協力会社やグループ会社と分担するエンタープライズ規模の企業では、「どこまでを自社が守り、どこからを相手に委ねるのか」というセキュリティの責任分界が曖昧になりがちになり、インシデント発生時に対応主体がはっきりせず調査や事後対応 が停滞する恐れもある。
その点、この事例では「Chrome ブラウザの管理プロファイル以上は自社(メルカリ)、それより下の OS・ハードウェアは協力会社」という分担が明快になった。責任の所在がはっきりすることで、問い合わせやトラブル対応の際に「どちらが動くか」で迷う場面が減り、運用負荷低減も期待できる。こうした役割分担のうえで、メルカリは技術・運用プロセス・人への教育を組み合わせ、協力会社やグループ会社を含む大きなエコシステムにおける組織全体のリスクを下げる多層防御を描いている。
Gemini in Chrome を、安全を確保しながら社内へ展開
「軽快でありながらデータは強固に守る」というブラウザ環境が整ったメルカリは並行して、生成 AI の全社活用にも注力している。その具体策の一例として同社は、協力会社を含めた全社規模で Gemini in Chrome を導入している。情報漏えいを恐れて利用を一律に禁じるのではなく、整備したガードレールのもとで、安全に AI を使いこなす道を選んだ形だ。
その展開の仕方にも工夫がある。同社はまず、ページの内容を読み取る機能は活かす一方で、ブラウザ自動操作機能(Auto Browsing)をオフにした運用から開始した。これは、悪意ある指示を紛れ込ませる手法「インダイレクトプロンプト インジェクション」のリスクを先回りして抑えるためだ。それでも、複数のタブを横断して文脈を読み込ませ AI と対話するといった Gemini in Chrome の利点は十分に享受できるとしている。
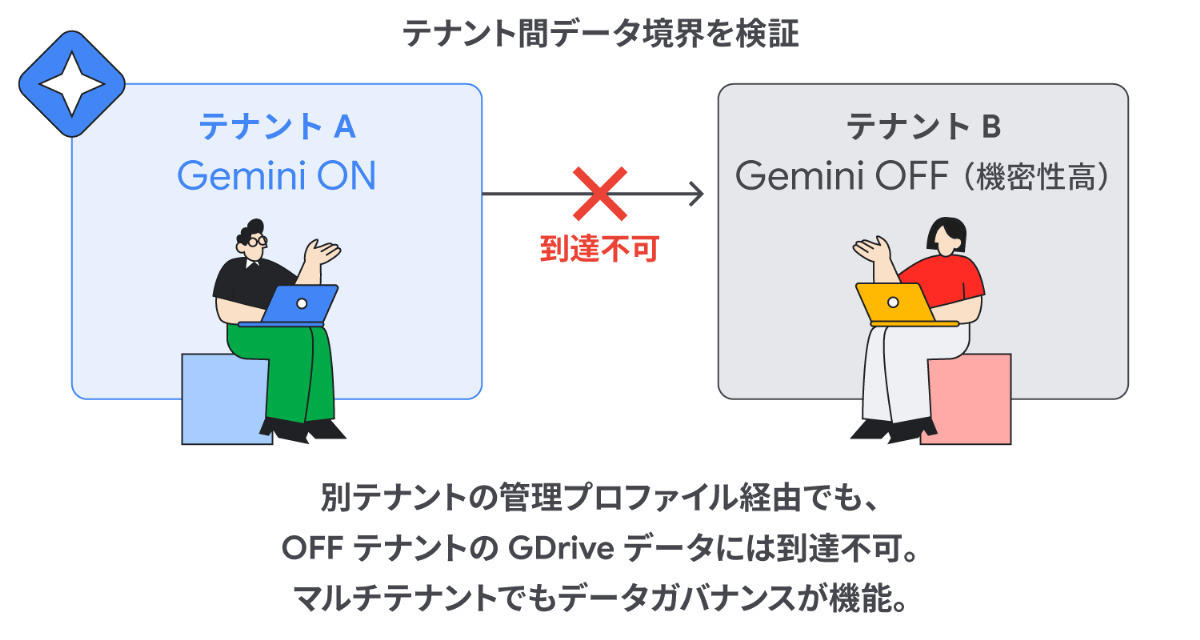
また、同社の場合、ユーザーによっては複数の Google Workspace テナントを使い分けるケースがあるが、その場合でもデータ境界が保たれる仕組みとなっている。機密性の高いテナント側で Gemini を無効にしておくことで、同じブラウザでも、片方のテナントの Gemini からもう片方のデータに到達できないように安全が保たれるということだ。
このように、協力会社を擁し、直接的に管理しきれない領域を抱えながらも、業務の起点であるブラウザに着目したアプローチで、「エージェントレス」のセキュリティ強化を実現したメルカリ。Chrome Enterprise Premium を基盤としたセキュリティ戦略は、先進企業の成長とイノベーションを支える土台となりつつあることを、メルカリの実践は物語っている。