

モバイル端末の業務利用拡大と「データを残さない」セキュリティの台頭
働き方の多様化に伴い、業務で扱うデータはもはや社内の PC の中だけにとどまらない。リモートワークや BYOD(個人所有端末の業務利用)の普及によって、従業員は自宅や外出先から、さらには移動中でもモバイル端末で日常的に業務アプリケーションへアクセスするようになり、現場の生産性は大きく向上した。
だがその一方で、モバイル端末の紛失・盗難や、企業が把握しきれない IT ツール(シャドー IT)を経由した情報漏えいのリスクが、IT 管理者にとって深刻な課題となっている。
もっとも、こうしたリスクは今に始まったものではなく、モバイル環境の普及に伴い常に議論されてきたことだ。そのため、世の中にはモバイルに特化したセキュリティ ソリューションが多数提供されている。セキュア ブラウザや端末内でのデータ隔離、MAM(モバイル アプリケーション管理)などがその例だ。
これらが求められた最大の理由は、その強固な防御力にある。すなわち「端末や通信経路に一切データを残さない」「コピー & ペーストや画面キャプチャを抑止して持ち出しを防ぐ」「VPN を用意しなくても社内システムへ安全にアクセスできる」といったものだ。モバイル端末そのものが失われても情報が残らない設計は、多くの企業にとってモバイル端末活用の安心材料となってきた。
既存の対策が抱える「運用と利便性のジレンマ」
しかしながら、いくらセキュリティ強度の高い既存のモバイル管理ツールを導入したとしても、運用面やユーザー体験の面で課題が生じうる点は見過ごせない。
まず IT 管理者側の負荷だ。多くのソリューションは、端末ごとに専用アプリをインストールし、キッティングを行う手間を伴う。さらに、場合によっては安全な通信を担保するための専用の認証基盤や中継サーバーを別途構築・維持する必要があり、その導入コストと運用負荷は決して小さくない。
さらに、ユーザー側の使い勝手の問題もある。普段使い慣れた標準ブラウザとは異なる専用アプリの操作性を強いられれば、日常の業務体験は少なからず損なわれる。操作が煩雑になれば、従業員がルールを回避する動機にもなりかねず、かえってシャドー IT を助長する恐れすらある。
強固なガバナンスと現場の生産性をいかに両立させるか。これは、モバイル セキュリティ対策に取り組む企業に共通する悩みだと言えるだろう。
Chrome Enterprise Premium の DLP 機能をモバイルに順次適用
このジレンマに対する新たな答えとなるのが、Google が提供する高度なセキュリティ ソリューション「Chrome Enterprise Premium」である。すでに多くの企業が、ブラウザ経由の情報漏えいを防止する DLP 機能を利用しているが、今後この強力な機能をモバイル端末にも順次拡充していく予定だ。企業にとって大きな意味を持つのが、世界中で 10 億人以上が日常的に利用する Chrome ブラウザが「セキュア エンタープライズ ブラウザ」として機能するプラットフォームになるという点である。
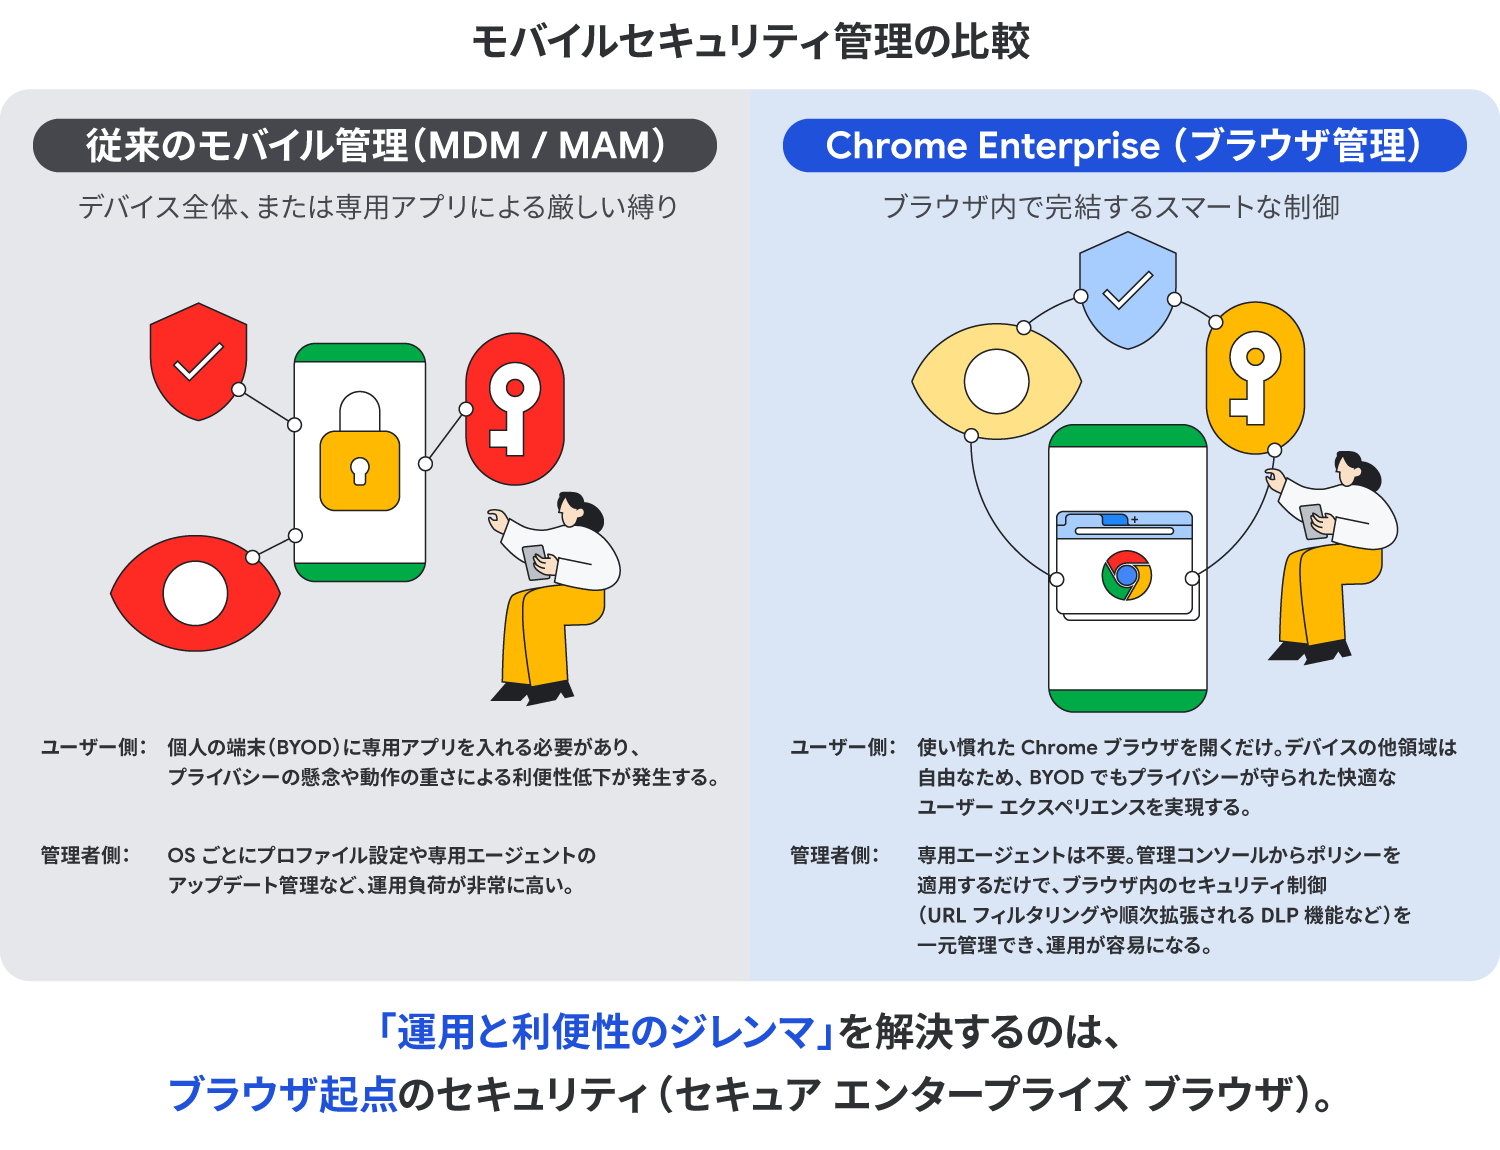
すなわち、特殊なアプリを新たに導入することなく、iOS / Android のいずれでも、日頃使い慣れた Chrome の操作性を保ったまま、高度な情報漏えい対策を一元的に適用できるようになるということだ。
Chrome Enterprise Premium が目指すのは、PC のブラウザで実現してきた制御と同等の環境を、モバイル端末にも提供することである。社給の PC だけでなく、iOS / Android のスマートフォンやタブレット、さらには BYOD 端末まで、同じ管理コンソールから包括的にポリシーを適用・管理していく。
すでに、Chrome Enterprise Premium のいくつかの機能はモバイル端末でも利用でき、代表的なのが URL カテゴリ フィルタリングである。業務と無関係なサイトや危険性の高いサイト、企業が承認していない生成 AI サービスなどへのアクセスを、カテゴリ単位で制限できる。
また、端末単位ではなくユーザー単位でブラウザを管理できるため、企業が端末そのものを管理しにくい BYOD 環境でも、業務で使う Chrome ブラウザにだけポリシーを適用可能だ。私的な利用には踏み込まず、業務データの扱いだけを管理下に置けるのは、BYOD 端末の業務利用を認める企業にとって大きな安心材料となるだろう。
そして今後は、DLP 機能のモバイル対応も進んでいく。Chrome Enterprise Premium は PC のブラウザ向けに、生成 AI への機密情報の入力対策としても注目を集める、次のような DLP 機能をすでに提供している。
ファイルのアップロード・ダウンロード制御:機密データを含むファイルの送受信を検知し、ブロック・警告・監査。
貼り付けコンテンツの制御:承認されていない生成 AI サービスや外部サイトへの機密テキストの貼り付けを抑止。
スクリーンショット・画面共有の制限:機密情報を表示した画面の撮影や共有による持ち出しを防止。
ウォーターマーク(透かし):透かしを画面に表示し、持ち出しの抑止と追跡性を向上。
これらの DLP 機能の多くが今後モバイル デバイスにも拡張される予定で、デバイス間のセキュリティ ギャップがさらに縮小されていく。モバイル経由の情報漏えいリスクにも、PC と同じ考え方で備えられるようになるわけだ。
ほかに役立つのが、「コンテキスト アウェア アクセス」機能である。これは、端末やユーザーの状態・属性に応じて SaaS や Web アプリへのアクセスを動的に制御するものだ。
例えば、「セキュリティ基準を満たした管理対象の Chrome ブラウザからのみ業務アプリへのアクセスを許可し、管理されていない個人ブラウザからのアクセスを遮断する」といった制御が可能になる。そして、アクセスが許可されたブラウザ内では、DLP や URL カテゴリ フィルタリングによって機密データの持ち出しや危険なサイトへのアクセスを防ぐ、強固な多層防御をモバイル環境でも実現できる。
これらはいずれも管理コンソールから一元的に設定でき、ブロックもしくは警告を表示しつつ許可するといった保護レベルも柔軟に選べる。誰が、いつ、どの端末で機密データを扱おうとしたのかはログとして記録させることもできるため、IT 管理者は状況を正確に可視化し、監査にも活用できる。
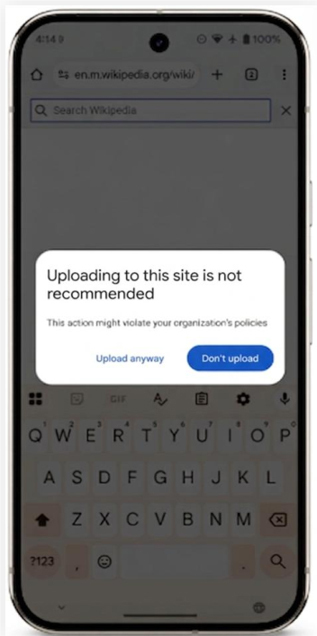
ファイルのアップロードの際に警告を示す画面
最小の運用負荷で実現する次世代のモバイル セキュリティ
Chrome Enterprise Premium を導入する最大の価値は、PC からモバイル端末まで、社給・BYOD を問わず一貫したセキュリティ ポリシーを一元的に配信・制御できる点にある。プラットフォームごとに専用ツールが乱立する状況を解消し、管理コストの増大や現場の使いにくさという長年の課題を同時に取り除くことができる。
しかも、これらの保護はブラウザに組み込まれているため、ユーザーの端末にエージェントや専用アプリをインストールしたり、それらを個別に更新したりといった運用は不要だ。IT 管理者の運用負荷を抑えながら、従業員は普段どおりの操作で安全に業務を続けられる。
モバイル端末が業務で不可欠となった今、いかに効率的に利用しつつ強固なガバナンスを確保できるかどうかが問われている。使い慣れた Chrome ブラウザを起点に、PC とモバイルを分け隔てなく守る新しいアプローチを、次世代のエンドポイント セキュリティとして検討してみてはいかがだろうか。