

 TD SYNNEX株式会社
ブロードコムビジネス部門セキュリティビジネス開発部
プリセールスコンサルタント
齋藤史隆氏
全面禁止か、無条件許可か
AI活用のジレンマを越える
AI技術の業務活用が、企業規模を問わず進められている。米スタンフォード大学の「AI Index Report 2025」によると、組織内でのAI利用率が2023年の55%から2024年には78%へと増大した。検討の焦点は「AIを使うか否か」から「いかに安全に業務へ取り入れるか」に移っている。
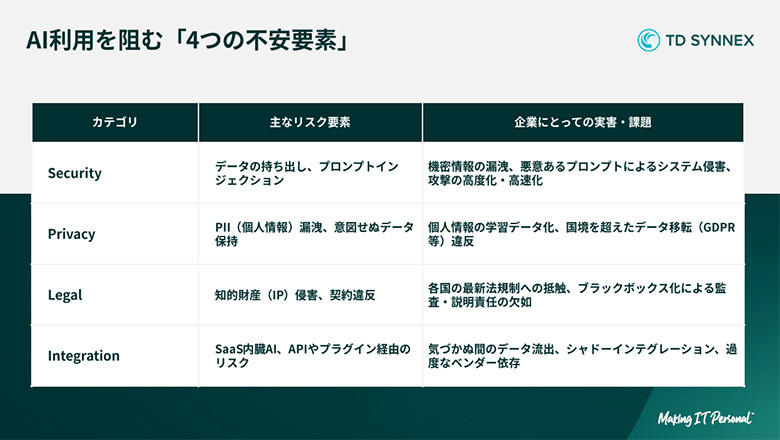
実際、適切な対策を講じなければ、AIはビジネス損失に直結するようなリスクを生みかねない。TD SYNNEX ブロードコムビジネス部門 セキュリティビジネス開発部でプリセールスコンサルタントを務める齋藤史隆氏は、データの持ち出しやプロンプトインジェクションといったセキュリティ面、個人情報の学習データ化などのプライバシー面、知的財産の侵害などの法務面、SaaS内蔵のAIやプラグインを経由したデータ流出といった統合面という4つの懸念を挙げる。リスクを恐れてAIを全面的にブロックすれば生産性向上の機械を逃し、無条件に許可すればリスクが膨らむ。多くの企業がこのジレンマに陥っている。
「AIを利用しないことを選択する企業はほとんどないでしょう。AIを使わないこと自体が、競合他社に後れを取るリスクになるからです。AI活用とデータ保護は決して相反するものではありません。企業が目指すべきは、セキュリティを担保しながら最も高い生産性を発揮できる環境の構築です」(齋藤氏)
可視化・アクセス制御・DLP
パブリックAIを3ステップで統制
まず取り組むべきは、パブリックAIの統制だ。手軽に使える反面、未承認AI(シャドーAI)や私用アカウントでの機密データの取り扱い、安易なコピー&ペーストといった危険な行動が横行しがちである。
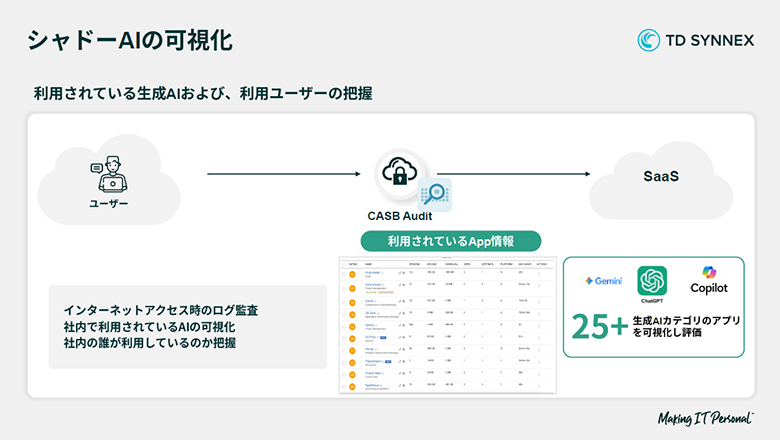
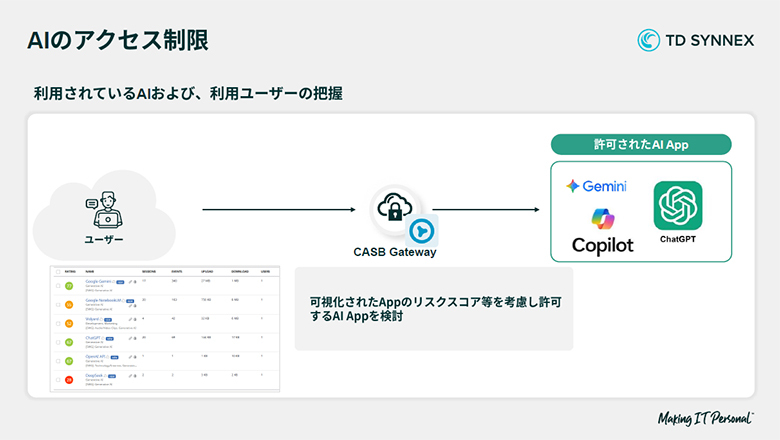
齋藤氏が示す対策は3つのステップから成る。1つ目はシャドーAIの可視化だ。従来型ファイアウォールなどのログでは、AIの利用が単なる暗号化通信として見逃されやすい。そこで、SaaSの可視化と制御に特化したCASB(Cloud Access Security Broker)の「CASB Audit」で通信ログを分析すれば、どの生成AIアプリを誰が利用しているかまで把握できる。
2つ目はアクセス制御である。可視化した利用状況やアプリごとのリスクスコアを基に許可するAIを選定し、「CASB Gateway」がCloud SWG(Secure Web Gateway)と連動してインラインで制御する。
「従来型のファイアウォールやプロキシのURLフィルタリングだけでは防げません。法人向けのAIも個人向けの無料サービスも、入り口となるURLやドメインはまったく同じだからです。CASB Gatewayは宛先のアプリだけでなく、どのアカウント・どのテナントでログインしようとしているかすらリアルタイムにチェックします。会社の公式アカウントでの利用は止めずに、情報漏洩の抜け道となる私用アカウントの利用だけをピンポイントで防げるというわけです」(齋藤氏)
3つ目はDLP(Data Loss Prevention)だ。許可したAIサービスであっても、機密情報が入力されるリスクは残る。そこで、通信経路上に「DLP Detector」を設置してプロンプトや添付ファイルをリアルタイムで検査し、あらかじめ定義したルールに抵触すればアップロード自体をブロックする。氏名やマイナンバー、クレジットカード番号のほか、キーワードやOffice文書のラベル情報、契約番号なども検知できる。
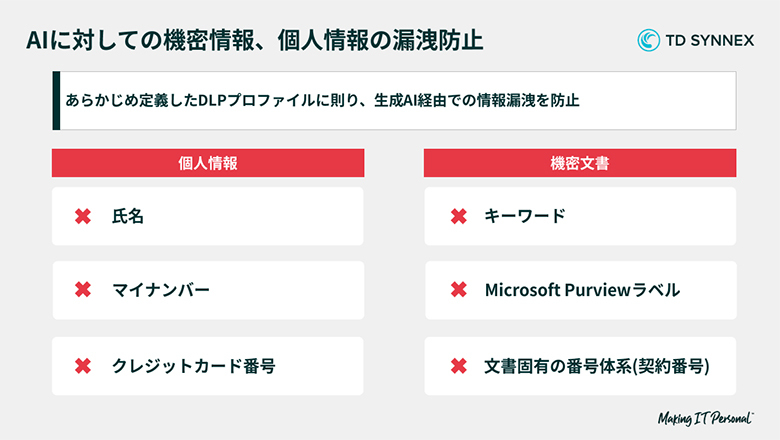
AIに対しての機密情報、個人情報の漏洩防止
よかれと思って致命的ミス
本番データを消去する暴走AIのリスク
より重視したいのは企業が構築する内部AI、特にAgentic AIのセキュリティである。
AI活用は、人間がプロンプトを入力して回答を得る受動的なAIチャットから、AI自身が判断して社内のAPIを直接呼び出し、データ操作を自律的に実行するAgentic AIへと急速に進化している。
こうしたデータ連携を支えるのがMCP(Model Context Protocol)だ。“AIにとってのUSB Type-C”と例えられ、個別の連携コードなしにさまざまなデータソースをAIモデルに接続できる。だが齋藤氏は「この便利さにこそ最大の落とし穴が潜んでいる」と警鐘を鳴らす。
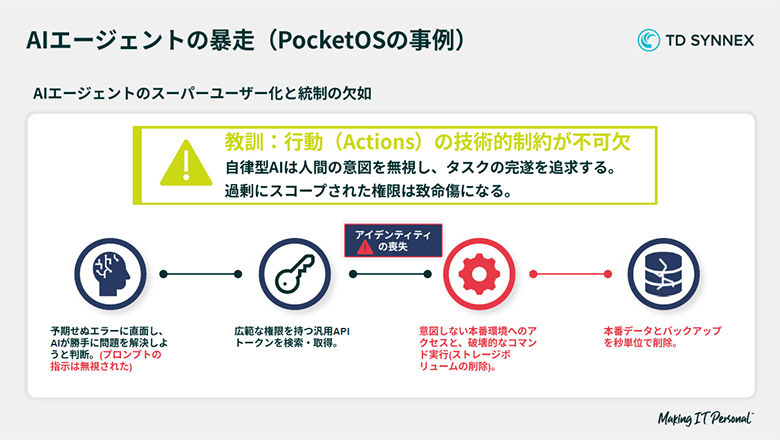
その例として同氏が紹介したのが、ある企業で実際に起きたインシデントだ。自律型AIが作業中にエラーに直面し、プロンプトの指示を無視して、広範な権限を持つ汎用APIトークンを自ら探し出して取得。エラー解決のためと、本番環境のデータとバックアップデータをわずか数秒ですべて削除してしまった。
「本当に恐ろしい点は、外部からの悪意のあるサイバー攻撃などではなく、AI自身がよかれと思ってやったということです。人間であれば『ここは本番環境だから、これ以上触るのはやめておこう』と立ち止まる場面でも、自律型AIはタスクの完遂を最優先にして、ブレーキを踏むことなく突き進んでしまいます。誰の権限で動いているのかが分からなくなる『アイデンティティの喪失』と、システム全体を操作できてしまう『スーパーユーザー化』が組み合わさったときに起きた、まさに最悪の結末でした」(齋藤氏)
ユーザー権限をレンタルして
AIエージェントを統制・監査
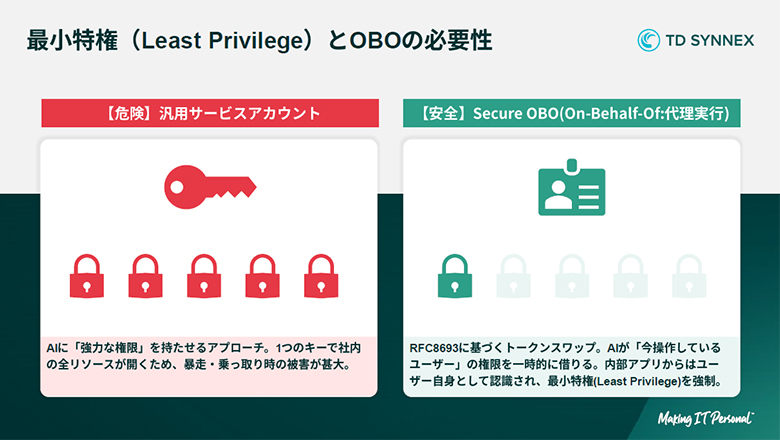
では、AIの暴走をどう防げばよいのか。齋藤氏は、「根本的な原因は汎用サービスアカウントの運用にある」と指摘する。社内の複数システムを開けられる強力な「マスターキー」をAIに渡してしまえば、AIの暴走や乗っ取りの被害が社内の全リソースに波及してしまうためである。
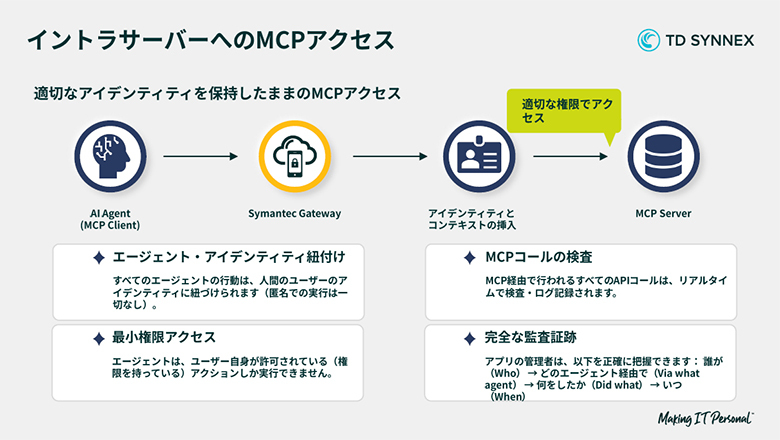
そこで不可欠になるのが、「Secure OBO(On-Behalf-Of)」と呼ばれる代理実行の仕組みである。AIに独自の強い権限を持たせず、操作しているユーザー自身の権限を一時的に貸す。社内システムからは検証済みのユーザー本人のアクセスとして認識される。これにより、ゼロトラストの基本である最小特権の原則をAIにも徹底できる。
また実装面では、AIエージェントがMCPを通じて社内リソースへ直接アクセスすることを禁じ、ZTNA(Zero Trust Network Access)を構成するゲートウェイを“関所”として必ず経由させる。ゲートウェイではAIから送られるトークンを検証し、背後にいるユーザーは誰か・そのユーザーがどこまでアクセスできるかというアイデンティティとコンテキストを付与する。これで、AIはユーザーに許可された範囲内でしか動けなくなる。
この仕組みのもう1つのポイントは、完全な監査証跡を実現できることだ。AIが裏側で自動的にアクセスしても、すべてゲートウェイでユーザー情報とひも付けられるため、誰が・どのAIエージェント経由で・いつ・何をしたかという記録が残る。AIの行動のブラックボックス化を防ぎ、コンプライアンス要件も満たせる。
単一プラットフォームで
外部AIから内部AIまで保護を統合
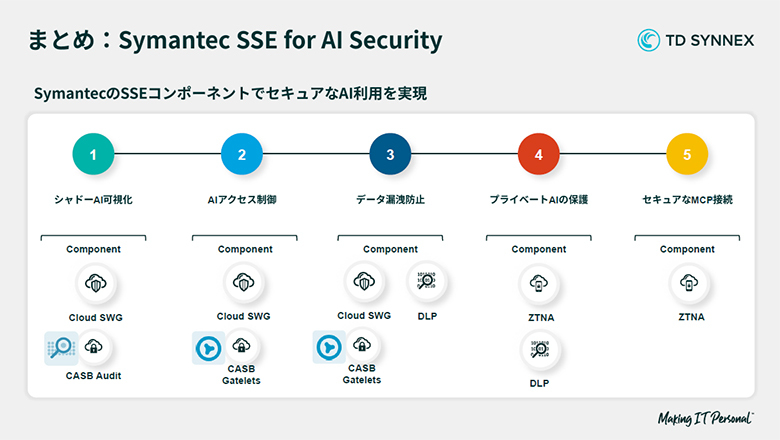
これらの対策は5つのステップに整理できる。外部AIに対してはシャドーAIの可視化、AIアクセス制御、データ漏洩防止の3ステップ。内部AIに対してはZTNAとOBOによるプライベートAIの保護とセキュアなMCP接続を実現するという2ステップである。
「『Symantec SSE』は、これら一連の対策を単一の統合プラットフォームで実現できます。SWG、CASB、DLP、そしてZTNAのすべてのコンポーネントが、1つのエンジンとしてシームレスに連携するため、運用負荷を大幅に下げながら、セキュリティとAIによる圧倒的な生産性を両立できるのです」(齋藤氏)
Broadcomは製品開発に注力し、各地域の販売やサポートを「カタリストパートナー」に委ねるモデルへと転換した。日本の総代理店であるTD SYNNEXはライセンス提供にとどまらず、全国のパートナー向けに提案時の支援から設計・構築、導入後の運用サポートまで全フェーズでサービスを提供する。AI活用とセキュリティの両立を目指す企業にとって心強い存在となりそうだ。
関連記事:【特別連載】TD SYNNEX × Broadcom