

増大するブラウザ起点のリスクと、IT 部門が抱えた「事後対応」の限界
日々多数のクラウド サービスを使い分けながら業務を遂行する現在では、ブラウザを起点としたセキュリティ リスクが増大している。この課題に直面していたのが、日本初の LCC として関西を拠点に事業を展開する Peach である。
同社は国内線 25、国際線 15 の路線数を抱え、2024 年 4 月からは「愛あるフライトを、すべての人に。」という新たなビジョンを掲げ、現在も順調に事業を拡大させている。
その裏側で、IT 部門への業務負荷となっていたのが、ユーザーから日々寄せられる「ブラウザ起因の困りごと」に関する問い合わせだ。担当者は本来業務に加えて、その一件ごとに都度対応せざるを得ず、業務への影響は決して少なくない。加えて、社内でセキュリティ啓発を実施しても意識には個人差があり、意図せずリスクの高い行動をとってしまう社員が存在するという懸念もあった。併せて同社が課題と感じていたのは、トラブルへの対処法が、従来のように起きてから動く「事後対応」が中心になっている点だった。
そうした現状を踏まえて同社が目指したあり方が、システム側で先回りしてリスクを回避する「未然防止」の仕組みである。つまり、IT 部門が把握できていなかったリスクを検知してトラブル発生前に先手を打つ。社員側も、意図せずトラブルに巻き込まれそうになった際に仕組みが警告・制御することで、よりセキュアな環境で安心して働けるようになる。
こうした発想の背景には、業務で使うクラウド サービスの広がりがあった。日々 SaaS の利用が増え、さらに生成 AI をはじめとする新たなサービスも急速に台頭していることから、同社ではそれらを横断して全体を可視化し、一元的に管理する仕組みが必要だった。
そうした中で同社が着目したのが、ブラウザを保護するアプローチである。ユーザーとの接点が最も多く、データのやり取りが頻繁に行われるツールであるブラウザを押さえれば、増え続けるサービスへの対策を個別に追いかけることなく、全体を包括的に管理できるようになる。
人にひもづくアクセス制御とデータ漏えい対策に注目
こうした背景を踏まえ、未然防止の仕組みを具体的に実現するソリューションとして同社が着目したのが「Chrome Enterprise Premium(CEP)」である。
「Chrome Enterprise」はブラウザ管理のソリューションとして、追加コスト不要で利用できる「Chrome Enterprise Core」 と有償の「Chrome Enterprise Premium」があり、前者だけでも従業員のブラウザの一元管理を含め、セキュリティ設定の土台を整えることができる。だが、より自社の要件に沿った高度なセキュリティ対策の実現に向けて、同社は Chrome Enterprise Premium を導入した。
Chrome Enterprise Premium はブラウザのポリシーやルールを特定の端末ではなく、Google アカウント単位、すなわち「従業員の所有するプロファイル」に紐づけて適用できる。つまり、1 人が複数のデバイスを使い分けていても、企業プロファイルの Google アカウントにログインすれば、どの端末からでも同一のセキュリティ ポリシーが適用される。また、ユーザーのブラウザ上でのアクションに対して、「監査(Audit)」「警告(Warn)」「制御(Block)」という 3 つのレベルが用意されており、リスクの度合いに応じて段階的に対応を選べる。
同社が導入時に特に期待を寄せたのが、次の 2 つの機能だ。1 つ目は「コンテキスト アウェア アクセス」である。あらかじめ定義した条件に基づいて Google Workspace へのアクセスを制御でき、異なる OS の PC やモバイル端末が混在する環境でも、プロファイル単位で柔軟にアクセス制御が可能だ。Chrome Enterprise Premium では、端末が安全な状態かどうかといった、より多くの条件を組み合わせて、きめ細かく動的なアクセス制御を実現できる。
2 つ目は「DLP(データ損失防止)」であり、社内データのダウンロード・アップロード・転送・コピー & ペーストといった動きを検知する。例えばローカルへの社内資料のダウンロード制限や未許可の生成 AI ツールへの機密データの貼り付けの検知・警告、個人のクラウド ストレージへのアップロード制御などを、ブラウザ層で実現できる。
60 日間の PoC が示した「完璧を求めないスモール スタート」
実際に Peach が、Chrome Enterprise Premium によるブラウザ セキュリティ対策を社内にどのように展開していったかを見ていこう。
まず、導入に先立ち同社は約 60 日間の PoC(概念実証)を実施した。検証したいシナリオを複数抽出し、監査・警告・制御それぞれのモードで想定どおりに挙動が再現できるかを検証していった。この過程では Google からもハンズオンや Q&A でサポートを得つつ、ルール設定に悩む場面では、サンプルルールを収録した公式ガイドブックや生成 AI(Gemini) の活用、Google へのフィードバックを組み合わせて、一つひとつ疑問を解消していったという。
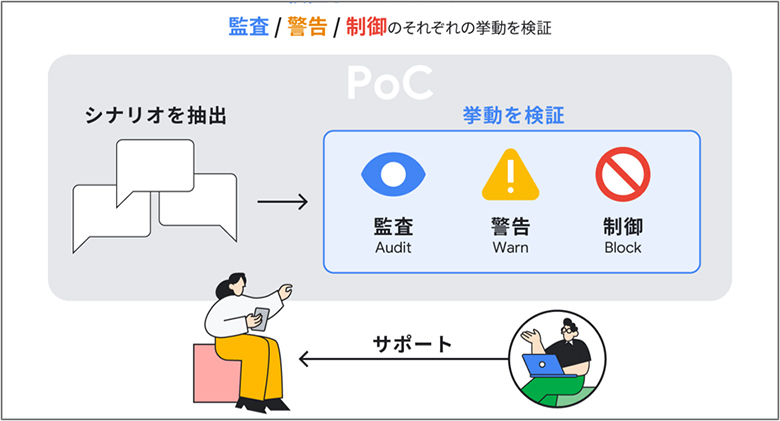
PoC ではいくつかのシナリオを洗い出し、3 つのモードのそれぞれの挙動も検証
同社は、この PoC を通じて得られた最大の教訓として「レベルに応じたルールの設定方針を明確にする」と語っている。いきなり厳格な制御ルールを適用して完璧を目指すのではなく、まずは監査モードで広くデータを取得し、ログを確認しながら本当に回避したいリスク行動が可視化された段階で、警告・制御ルールへと絞り込んでいく。この「スモール スタート」のアプローチが、ユーザーや業務への意図せぬ影響を最小化しながら導入するのに役立ったという。
このほかにも、複数人での運用に備えて「いつ・誰が・どんな目的で設定したか」というルールのログを残し、設定の競合を防ぐことの重要性も PoC を通じて得られた発見だ。また、Chrome Enterprise Core のポリシーでブラウザの基盤を整えつつ、Chrome Enterprise Premium の高度な機能を重ねるなど、「二段構え」の活用が可能であることも、導入を通じて得られた教訓だと同社は語っている。
進化するブラウザと、「三方良し」の業務環境の実現へ
Peach が Chrome Enterprise Premium を評価するもう 1 つのポイントが「継続的な進化」である。実際に、同社が PoC 時点では手作業が必要だったり実現できなかったりした要件も、後からリリースされた新機能によって解決したケースも少なくないという。
例えば、企業アカウントと個人アカウントを判別する機能や、頻出のセキュリティ要件をあらかじめ用意した「ルール テンプレート」機能などは PoC 後に提供され、手動での設定負担を大きく軽減した。
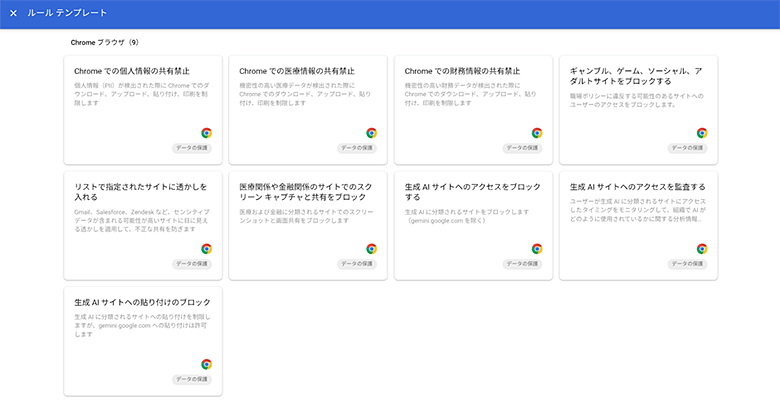
DLP のテンプレートなど、継続的な新機能でやりたいことが実現できたケースもあったという
もっとも、導入にあたっては IT 部門内でもリアルな懸念の声が上がったという。「操作を制御するルールで通常業務に支障が出ないか」「ルールの不備で問い合わせが集中しないか」「厳しすぎるルールがかえってシャドー IT の増加を招かないか」といった点である。
これらに対して同社は、導入の目的を「ユーザーの行動を抑圧するためではなく、リスクにつながる行動を検知し、先回りして回避する未然防止のためである」として、Chrome Enterprise Premium で企業の安全を守るメリットを提示した。そのうえで、まずは監査モードから始め、IT 部門内で十分に事前検証を行ってから段階的に警告・制御へと展開する運用方針を示し、認識をすり合わせていった。
併せて、社員がトラブルに遭う前に仕組みでリスクを軽減できること、セキュリティを常に意識し続けなくても業務に集中できる「適切なガードレール」を整えていける点も強みであることを伝えた。
このように、ユーザーの業務に影響を与えず、着実に合意形成を図りながらブラウザ セキュリティ対策を実現してきた同社。その先に目指すのが「三方良し」の実現だ。インシデントの未然防止によって問い合わせ負荷を低減できる IT 部門、意識せずともセキュアに働ける社員、そしてブラウザ起点の脅威から資産を守れる全社である。
ブラウザを起点とした脅威が高まる時代において、Peach の取り組みは、多くの企業がセキュリティ強化の第一歩を踏み出すうえで示唆に富む実践例といえるだろう。