

デル・テクノロジーズ株式会社
インフラストラクチャー・ソリューションズ営業統括本部 SRP営業本部/事業推進担当部長
西賴大樹氏
サイバー攻撃で真っ先に狙われるのはバックアップ環境
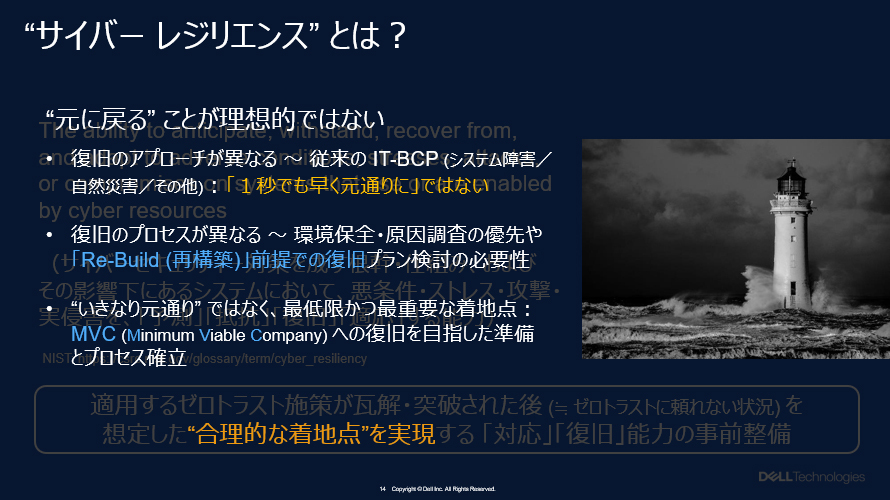
世界各国のセキュリティ対策に指針を示している米国国立標準技術研究所(NIST)は、サイバーレジリエンスを「サイバー資源を利用した、またはサイバー資源によって成り立つ、困難な状況やストレス、攻撃、侵害を予測・抵抗し、回復、適応する能力」と定義している。
ビジネス活動のデジタルへの依存度が高まる中、サイバー攻撃によって止まったビジネスを再始動させるには、サービスやアプリケーション、プラットフォームを順次復旧させていく必要がある。しかし、どれほど迅速にシステムを再始動しても、データが失われたままでは業務は機能しない。つまり、サイバーレジリエンスにおける全ての復旧プロセスの起点はデータの修復にあると言える。
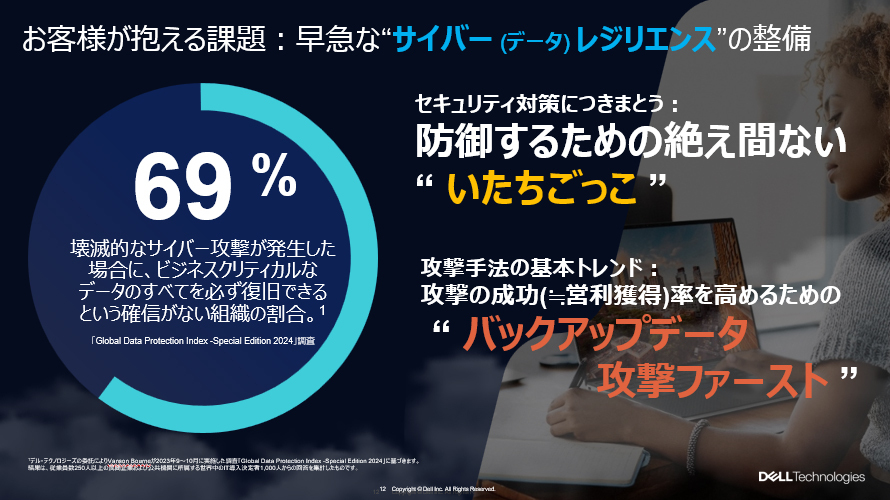
サイバーレジリエンスの起点がデータの修復にあるのなら、バックアップ環境の強靭化こそが防衛の要となる。だが、防御側のそうした思惑を、攻撃者はすでに見透かしている。復旧の頼みの綱を先回りして断つべく、彼らは明確にバックアップデータファーストへと標的を移しているのだ。ある調査によれば、壊滅的な攻撃を受けた際に全てのデータを復旧できる確信がない組織は69%に上る。
「バックアップの強靭化は極めて重要です。しかし、実際に被害企業の復旧を多数ご支援してきた学び・教訓から言えば、被害に遭った状態からいかに『合理的な着地点』を見定めて復旧を果たすか。これこそがサイバーレジリエンスで最も問われるポイントなのです」(西賴氏)
災害対策とは異なる。サイバー被害における復旧の考え方
災害復旧(DR)を想定した従来のBCP対策は、1秒でも早く元の状態に戻すことを前提にしている。しかし、サイバー被害においてシステムを元の状態に戻すことは、再び攻撃される恐れのある状態にシステムを置くことを意味する。単に元の環境にデータを書き戻すのではなく、別の安全な区画にシステムを再構築することも視野に入れた復旧プランを検討しなければならない。
だが、原因調査から再構築までを行ってシステムを完全に復旧させるには膨大な時間がかかる。ビジネスの停止を最短に食い止めるには、いきなり100%の復旧を目指すのではなく、事業継続に不可欠な最低限かつ最重要な着地点であるMVC(Minimum Viable Company)への復旧を最優先するプロセスを確立する必要がある。
2023年に犯罪組織RansomHouseの攻撃を受けたある大手流通企業の事例が、このMVCを最優先するアプローチの有効性を示している。同社は取引先を介した侵入と約4カ月間にわたる水平展開によって検知機能が無力化され、自社サービスの売上が9割減となる壊滅的な被害を受けた。しかし、事業の中核である物流サービスについては、わずか10日間で限定的な再開を果たし、その後、数カ月をかけてシステムを安全なものへと再構築している。
データ保護に求められる「3つのI」と、AIの進化による新たな脅威
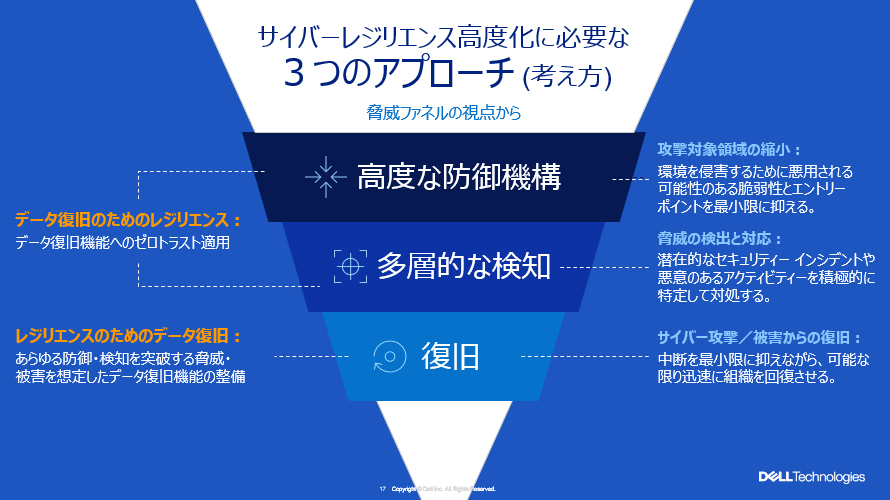
サイバーレジリエンスの高度化には、「テクノロジー(技術・機能)」を中心としつつ、明確な「プロセス(戦略)」と、それを遂行する「人(実効力)」を加えた3要素が不可欠だ。そのうえで、技術面では「高度な防御機構」と「多層的な検知」、そして「復旧」という3つのアプローチが求められる。
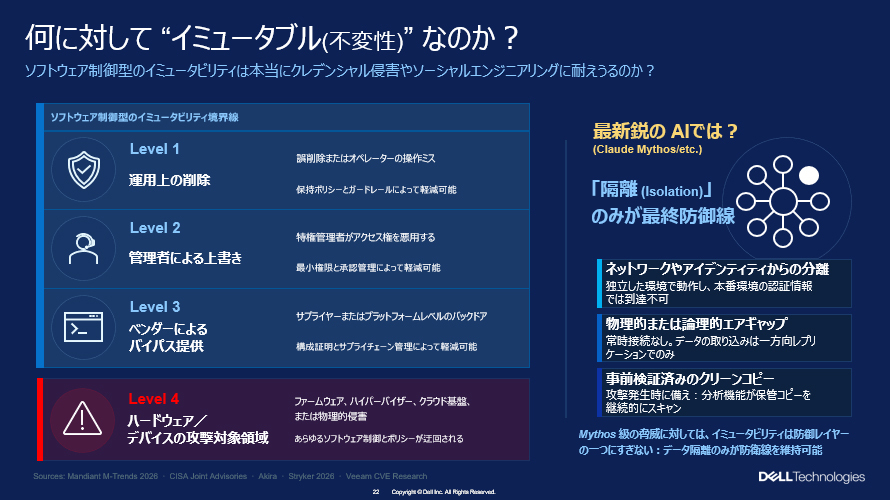
復旧の要となるのがイミュータブル(不変性)だ。これはデジタルデータに対し、有事を想定し、攻撃された場合でも健全な状態を維持し続けるためのプロセスや態勢を指す。最高水準のサイバーレジリエンスを実現するには、データの整合性を維持する「Immutability」、物理的・論理的に切り離す「Isolation」、AIで脅威を特定する「Intelligence」の「3つのI」が必要となる。
なかでも実践的なのが、人為的にオフライン状態を保つエアギャップ型のデータ隔離だ。ある大手食品メーカーはNISTのサイバーセキュリティフレームワーク(CSF)に準じてアタックサーフェス管理(ASM)やEDRを導入していたが、それでもシステムへの侵入を防げなかった。しかし、ネットワークが分離されていた拠点は被害を免れており、「サイバー攻撃に対して現時点で最も有効な防御手段がネットワーク分離であることが図らずも証明されました」と西賴氏は話す。
そのデータ隔離が今まで以上に不可欠であるとされる背景には、フロンティアAIの進化による脅威の高度化がある。アンソロピックのClaude Mythosなどに代表される最新のAIは、脆弱性の発見から突破手順の生成までを極めて高速に行う。こうした脅威の前では、データの改ざんや削除を防ぐイミュータブル機能であっても、ソフトウェアによる制御に依存している限り守り切れることはできない。
実際、運用上の誤操作を防ぐ削除防止(Level 1)や、特権管理者による上書き防止(Level 2)、ベンダーの機能の抜け穴を防ぐバイパス防止(Level 3)といったソフトウェア制御型の防壁はAIによって容易に迂回され、ファームウェアなどを直接狙う物理的侵害(Level 4)にさらされる危険性が高まっている。あらゆるソフトウェア制御を突破してくる攻撃に対抗するには、ネットワークや本番環境の認証基盤から完全に分離された隔離(Level 4+)を最終防御線とするしかないのだ。
金融業界の要請で生まれた12のレジリエンス層による多層防御
デル・テクノロジーズのサイバーレジリエンスソリューションは、市場の切実な要請から生まれた。契機となったのは、2015年に米国の金融業界で行われた官民合同演習Hamilton Seriesだ。大規模なサイバー攻撃で金融機関が機能不全に陥り、経済が脆弱になるリスクが浮き彫りとなったのだ。
これを受け、米国金融業界はデータの隔離と確実な復旧のための仕様を定める非営利団体Sheltered Harborを設立。デル・テクノロジーズはITベンダーとして初めて同団体に参画していた。同時にデル・テクノロジーズは、同Hamilton Seriesに参加していた大手金融機関から、演習結果を踏まえた対策の検討を打診され、同行と共に実践的なデータ復旧ソリューションのアーキテクチャを共同開発した。
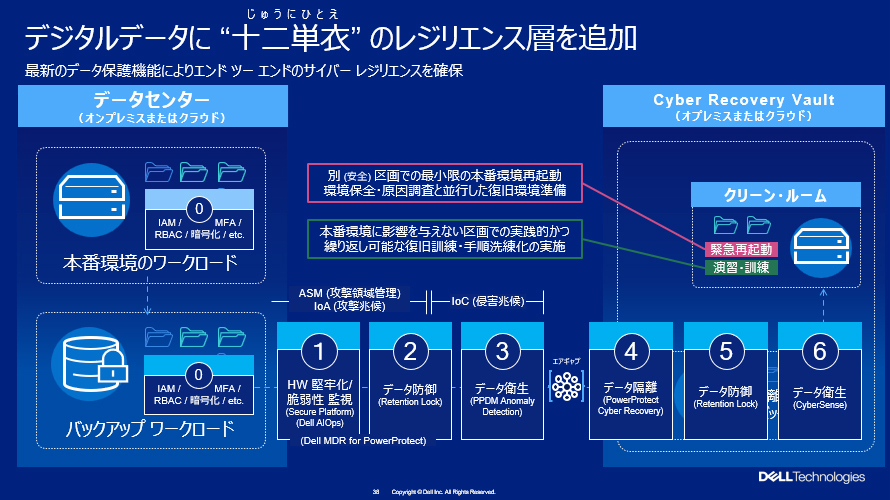
このアーキテクチャをベースにして市場に投入されたテクノロジーは、その後も長年にわたり進化を続けてきた。現在、同社は本番環境とバックアップ環境のそれぞれに対して、ハードウェアの堅牢化、データ防御、データ衛生といった複数の層を重ね、さらにデータの隔離環境(Vault)を加えることで、最大12層から成る多層防御の仕組みを提供している。西賴氏は、この重厚な防壁を日本の伝統装束に例えて十二単衣(じゅうにひとえ)と表現する。
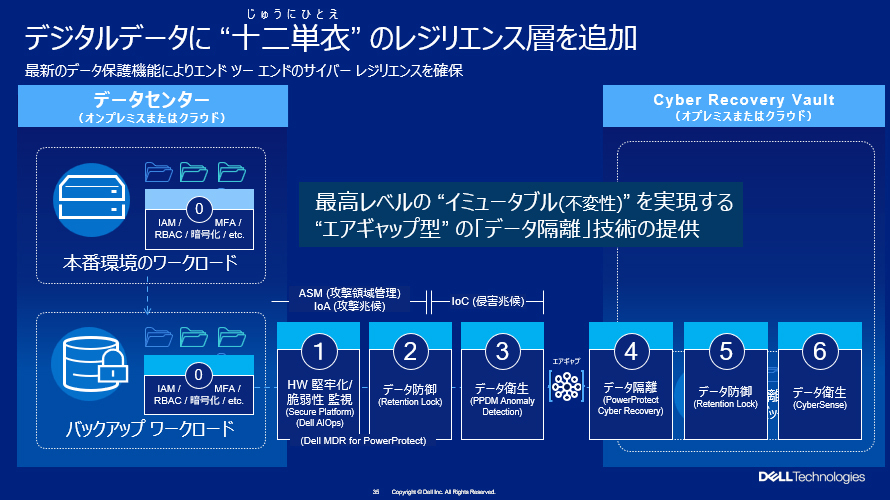
この多層防御ではまず、同社「Dell Supply Chain Securty」に基づき、セキュア開発ライフサイクル(SDL)やSBOM(ソフトウェア部品表)、製造段階での真正性確認(SCV)などを通じて、サプライチェーン全体のセキュアバイデザイン化を徹底することで、ハードウェアの開発から運用に至るまで、悪意あるプログラムや非正規の部品が混入するリスクを徹底して排除した堅牢なハードウェアが、基礎土台としての効果を果たしているのも、同社ならではと言える。
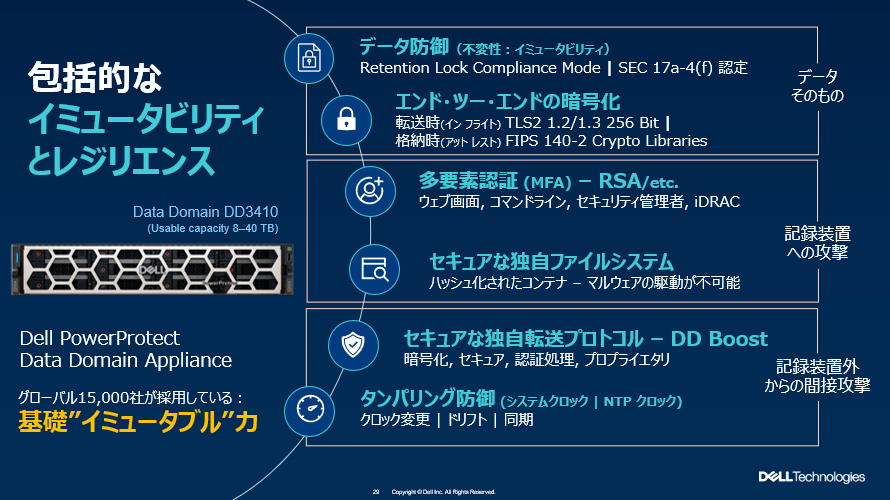
また、正規のコマンドを悪用して記憶装置の外部から間接的にデータを破壊する近年の巧妙な攻撃に対しても対策を講じている。特権管理者であってもデータの変更や削除を不可能にするRetention Lock Compliance Modeによるデータ防御に加えて、マルウェアの実行を許さない独自のセキュアファイルシステム、暗号化と認証処理を行う独自の転送プロトコルDD Boost、システムクロックの改ざんを防ぐタンパリング防御などを実装し、あらゆる角度からの攻撃に対抗する。
攻撃の進行をリアルタイムに捉える“IOA検知”の重要性
いかに強固な防壁を築いても、サイバー攻撃を100%防ぐことは不可能だ。多層防御を機能させるには、脅威を確実に捉える検知のレイヤが極めて重要になる。西賴氏は、効果的な検知態勢を構築するには、性質が異なる2つの手法を実践する必要があると指摘する。
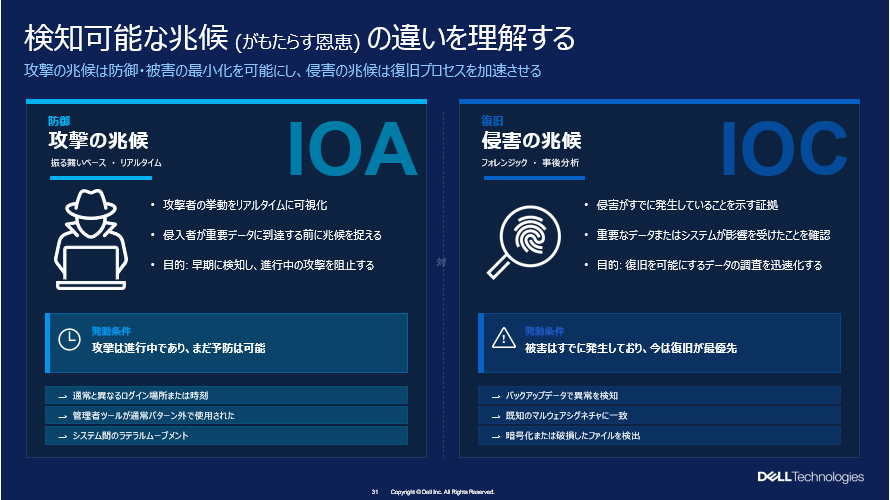
1つはIOC(Indicator of Compromise:侵害の兆候)だ。これはバックアップデータやストレージ内のデータに対してフォレンジックを行い、データが破壊・暗号化されていないかを確認する事後分析のアプローチである。被害の発生を確かめ、確実なデータ復旧プロセスを迅速化する役割を担う。
もう1つはIOA(Indicator of Attack:攻撃の兆候)である。これは通常と異なる時間帯のログインや、システム間での不審な横展開(ラテラルムーブメント)など、進行中の攻撃をリアルタイムに捉える手法だ。フロンティアAIの発達で攻撃が高速化する中、被害が生じる前に兆候を捉えるIOAの重要性が特に高まっている。
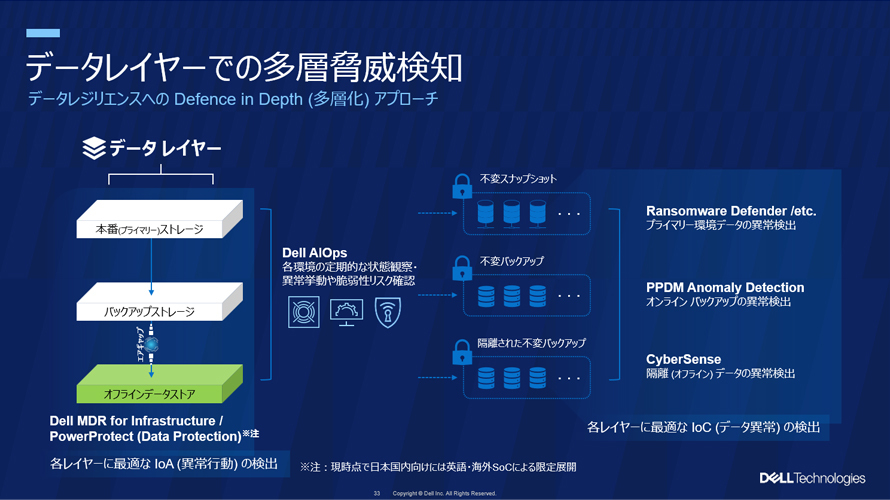
デル・テクノロジーズは、これら性質の異なるIOAとIOCの双方を網羅する仕組みを提供している。具体的には、保守サービスの一部であるAIOpsを通じてハードウェアの脆弱性を管理しつつ、独自のMDRサービスによってバックアップ環境における異常なIOA兆候を監視。それと並行して、本番環境のRansomware Defenderや隔離環境のCyberSenseといった各レイヤの分析エンジンがIOCを検知し、網羅的かつ多層的な脅威検出を実現している。
隔離環境を活用した復旧訓練が有事の対応力を高める
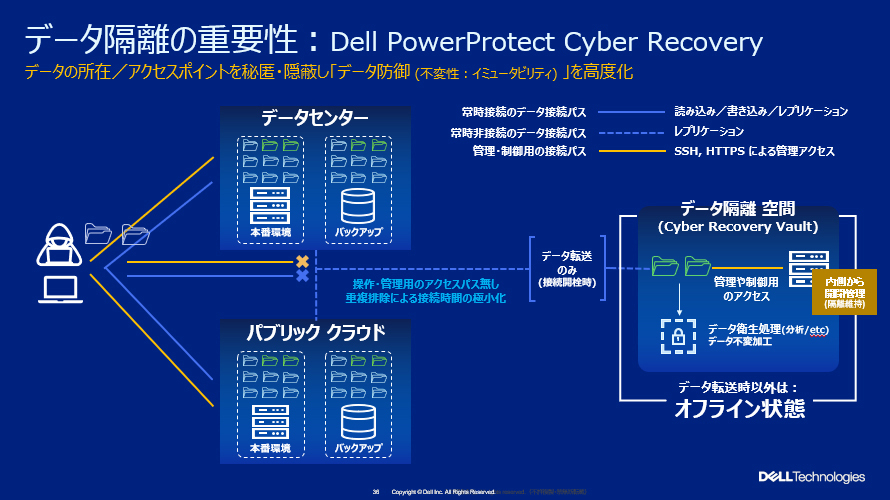
万一、防御と検知が突破されてしまった場合、最後の砦となるのが復旧のレイヤだ。この領域で核となるのは、最高度の脅威(Level 4以上)に対抗して完全なデータ隔離を実現するPowerProtect Cyber Recoveryである。
同機能では、本番環境のバックアップから新たなコピーを作成し、隔離空間にある別筐体にオフライン状態保持を行う。この仕組みの最大の特徴は、徹底したエアギャップ(ネットワークの物理的遮断)にある。隔離空間の内側から必要なときだけデータを取り込み、転送が終われば再び通信を遮断する。外部からの操作や管理用のアクセスパスは一切存在しないため、攻撃者は一切の手出しが不可能となる。
しかし、どれほど優れたテクノロジーを導入しても、有事にそれを行使できなければ意味がない。米国企業を対象に実施されたレジリエンス成熟度の調査結果によれば、復旧訓練をかなりの頻度で常時モニタリングしている企業は、目標復旧時間(RTO)の達成率が64%、目標復旧時点(RPO)の達成率が74%に達した。一方、年1回以下の企業はそれぞれ53%、48%にとどまっており、訓練の頻度が有事の復旧成功率を大きく左右することがわかる。
ただし、復旧訓練の環境を整えるのは簡単ではない。訓練だからとは言え、稼働している本番環境やバックアップデータを実際に暗号化や破壊してみるわけにはいかないからだ。
この問題を解消する手段として、デル・テクノロジーズのユーザー間で定着しつつあるのがクリーンルームでのリストアテストだ。別区画に用意された、本来は有事に本番環境を再構築・再起動するための安全区画「クリーンルーム」を活用し、本番環境に影響を与えることなく平時から復旧訓練を行うのである。データを隔離して有事に備えることが、結果的に安全な訓練環境の確保にもつながっているのだ。
平時の訓練がいかに重要かは導入事例からも明らかだ。米国の教育機関San Felipe Del Rio CISDは、PowerProtect Cyber Recoveryの導入前に受けたサイバー攻撃では復旧に数週間を要したが、導入後に平時の訓練を重ねた結果、再度の攻撃時にはわずか数時間でインフラの復旧を果たしている。
また、日本のがん研究会有明病院では、導入検討に際しての机上シュミレーションが隠れたリスクの発見につながった。電子カルテシステムが使用できなくなる状況を想定し、紙カルテ運用への切り替えを想定したところ、デジタル環境に慣れた若手研修医から「医局の電子掲示板に置かれた紙カルテ運用マニュアルを参照できると心強い」という指摘が上がったのだ。これにより電子掲示板も被害を受けていると有事の紙カルテ業務が滞るという事実に気づいた同院では、同マニュアルなどもオフラインバックアップの対象に加えたという。
このように、完全なデータ隔離という強固なテクノロジーを土台に据えつつ、平時の訓練というプロセスを通じて人の対応力を磨き上げて初めて、有事に機能する復旧態勢が確立される。サイバー脅威が日常化する中、組織はテクノロジー、プロセス、人の全てを動員してサイバーレジリエンスを高めていく必要がある。
「当社のソリューションであれば、最大12層の手厚い防御を構築することが可能です。これほど多層的なアプローチが存在するという事実を一つの“地図”としてご認識いただき、お客様のサイバーレジリエンス強化の指針としてぜひお役立て頂ければと思っています」(西頼氏)
関連リンク:デル・テクノロジーズのサイバー レジリエンス