

勝ち抜く企業のAI戦略
~エンタープライズ企業におけるClaude実践活用 × 次世代ID・認証情報管理~
ツールからパートナーへ、AIがもたらす働き方の転換
トップバッターは、Anthropic Japanでパートナーアライアンスを統括する伊部 達哉氏。「Claudeが変える仕事の未来」と題して登壇した。
Anthropic Japan合同会社
パートナーアライアンスディレクター
伊部 達哉氏
伊部氏はまず、AIをめぐる企業の関心がこの1年で様変わりしたと切り出した。問いの重心は、技術単体でできることから、働き方そのものの変化へと移っている。
「少し前まで、私たちが受ける質問は『AIで何ができるのか』でした。それが今は『仕事のやり方そのものがどう変わるのか』『人の時間がどれだけ生まれるのか』に変わっています」(伊部氏)
もっとも、AIに業務を委ねる前提となるのが、作り手への信頼である。伊部氏は、その信頼の根拠としてAnthropicの成り立ちを語った。
Anthropicは、AIの安全性研究をリードしてきた研究者たちが、安全性を経営の中心に据える会社として2021年に設立。その思想は理念にとどまらず、利益より安全を優先することを定款で義務づけ、技術面でも、有害な出力を後からフィルターで除くのではなく、何が良く何が悪いかをモデル自身に判断させる「Constitutional AI(AI憲法)」を採用している。
こうした土台のうえで同社が掲げるのが、「信頼できるAI」を成り立たせる3つの条件である。入力が変わっても品質がぶれない「堅牢さ」、なぜその答えに至ったかを追跡できる「説明可能性」、そして自社のルールや価値観に合わせて振る舞いを調整できる「制御可能性」だ。
「この3つがそろって初めて、基幹業務や監査を求められる領域にも、ガバナンスを保ったままAIを組み込めるのです」(伊部氏)
AIモデルの進化スピードも見逃せない。同社はこの2か月弱で、最上位のClaude Fable 5、日常業務の主力となるClaude Sonnet 5、そして最上位に匹敵する性能を約半額で実現したClaude Opus 5と、3つの大型モデルを立て続けに投入した。わずかな期間でこれだけ性能と価格が塗り替わること自体が、進化の速さを物語っている。
「AIの最先端は、年単位ではなく週単位で進化しています。今のAIにできることを前提に計画に時間をかけていると、導入が終わる頃には前提が古くなってしまいます」(伊部氏)
では、進化し続けるAIを、どう業務に組み込むべきか。伊部氏はClaudeを例にその使い方を、考えるパートナーとしての「Chat」、コードを書くエンジニアとしての「Code」、そして仕事を任せる同僚としての「Cowork」の3つに整理した。なかでも、非エンジニアの日常業務まで自動化を広げるのがCoworkである。これは、複数のファイルやツールを横断し、計画の立案から完了までを自律的に担うのが特徴だ。
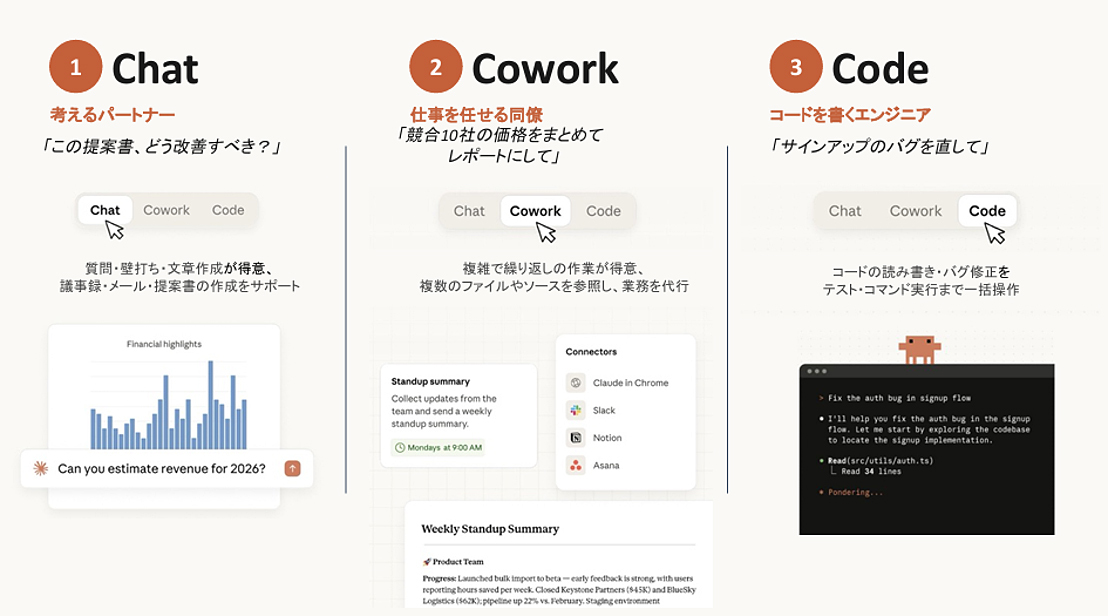
稟議書作成を例にとると、従来のChatでは修正や体裁づくりに7往復・25分を要し、仕上げは結局人手だった。一方Coworkは、過去の承認済み稟議書を検索して書式をそろえ、決裁規程を読んで承認ルートを判定し、Slackでの送付までを2往復・約3分でこなす。しかも、こうした仕事の進め方は「Skills」として日本語の箇条書きで教え込め、チームで共有すれば、属人的なノウハウが組織の資産に変えることができる。
「AIが担うのは、過去の情報を参照しながら情報を処理し、成果物をつくることです。Claudeの活用により時間は生まれますが、その時間を何に使うのかまでは決めてくれません。決めるのは、ユーザー自身です」(伊部氏)
AIが道具から「チームメイト」へと変わる。そう捉えるなら、次に問われるのは管理のあり方だ。人間の社員を迎えるときと同じように、そのAIが「誰」で、何にアクセスでき、何をしたのかを管理しなければならない。
「AIが同僚になるのなら、問いはシンプルです。そのAIは誰で、何にアクセスでき、これまで何をしてきたのか。人と同じく、これらの認証情報とアクセスを把握できてこそ、安心してAIに業務を任せられます」と伊部氏は述べ、セッションを締めくくった。
急増するAIエージェントを人間と同じ規律で統制する
次に、Keeper Security APACの池原 正樹氏が登壇。「AIエージェントのID統制と認証情報管理」と題し、人間以外のID(NHI:非人間ID)の急増と、その管理に求められるセキュリティ対策を紹介した。
Keeper Security APAC 株式会社
技術営業部 Team Lead, APJ Sales Engineering
池原 正樹氏
池原氏が最重要テーマに据えるのは、人間に代わってシステムへアクセスする「非人間ID(NHI)」、とりわけAIエージェントの管理だ。従来のNHIが決められた処理を繰り返すのに対し、AIエージェントの振る舞いは事前に把握しきれない。
「AIエージェントはNHIと異なり、自律的に動作し、認証情報の参照や必要な権限を動的に昇格させます。AIエージェント向けの専用のセキュリティ対策が必要になります」(池原氏)
Gartnerの調査によると、大企業1社が稼働するAIエージェントの数は、現在の15未満から2028年には15万へと、わずか数年で約1万倍の数に膨らむことが予測されている。一方で、AIエージェントを特権IDとして一元管理できている企業はごくわずかにとどまる。未管理のIDは、人間IDと同様に重大なセキュリティ侵害へと発展していく。
「AIエージェント向け認証情報が漏えいして悪用され、横展開や権限昇格を経て、重要資産へのランサムウェア攻撃につながります。これは、人間のIDが持つ同じセキュリティリスクを、AIエージェントにも考慮する必要があるのです」(池原氏)
人間のID向けの特権管理として、重要リソース向けアクセスに使用される特権IDアカウントに対しては、操作権限を限定し、操作内容を記録、いつでも操作内容が確認できる統制が適用されています。池原氏は、その同様のポリシーをAIエージェントにも適用すべきだと説いている。では、何から着手すべきか。池原氏は「可視化・統制・監査」の次の3ステップを示した。
- 社内で稼働するNHIとAIエージェントを棚卸しして可視化する
- 最小特権と「必要なときにだけ特権アカウントを渡す」ジャスト・イン・タイムで行動を統制する
- 全セッションを記録・監視し、異常を検知したら自動で遮断する
この3ステップをAIエージェント向けに実装したのが、特権アクセス管理(PAM)ソリューション「KeeperPAM」だ。人間・マシン・NHI・AIエージェントをシングルプラットフォームで一元的に管理できる点が特徴となっている。
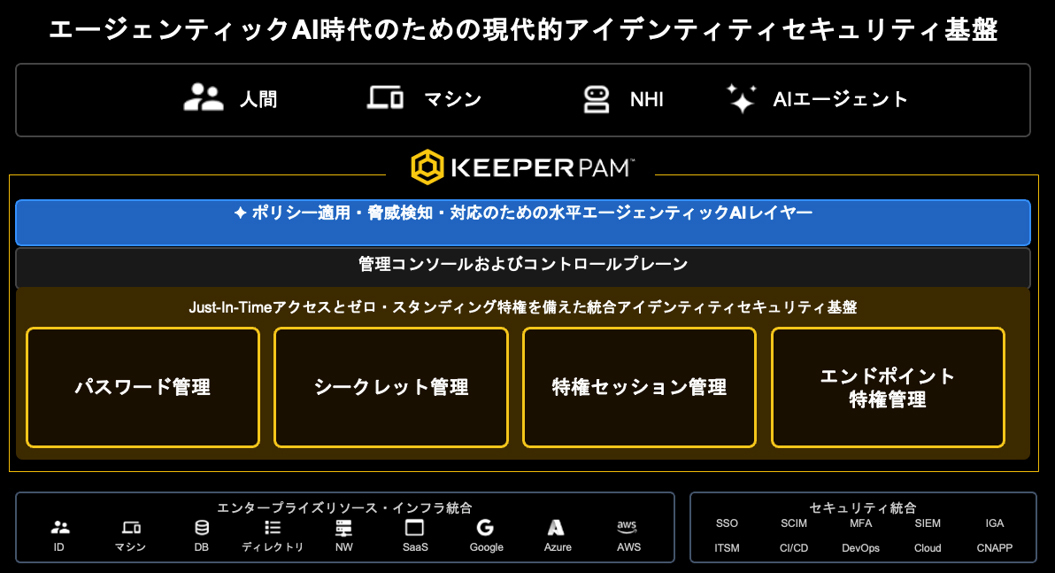
KeeperPAMは、AIエージェントが抱える課題に3つの側面から応えている。
1つ目は、「認証情報の保護」だ。アクセストークン、鍵情報やAPIキーをコードや設定ファイルに書き残さず、必要時だけセキュアな保管庫から参照させる「ゼロシークレット設計」を採用することで、開発者が設定ファイルに認証情報をベタ張りするなど、といった認証情報の漏えいの原因を解消できる。
2つ目は、「可視化」である。各エージェント環境を可視化、同エージェントの操作ログを管理コンソール上に集約管理することで、例えば「どのエージェントが・何に・いつアクセスしたか」の証跡管理が実現でき、従来可視化できていなかったAIエージェントの証跡を監査できるようになる。
3つ目は、「権限制御」だ。各エージェント環境の起動・アクセス・特権昇格を三層のポリシーで管理し、特権昇格のような重要な操作には人間の承認プロセスを介する「ヒューマン・イン・ザ・ループ」を必須化することで、重要な権限昇格の操作時に人間の承認判断を介在させることができる。
こうした仕組みは、仮にAIエージェントを一時的に乗っ取られても、攻撃者が掌握できる権限や、持ち出せる認証情報が存在しない状態を目指すものだ。
「Keeper Securityでは、人間のIDに対して適用してきた徹底したゼロトラスト・ゼロ知識暗号化管理のアプローチを、同様にAIエージェントにも適用していく。これが、これからのAIエージェント向けのセキュリティ対策に不可欠だと考えています。
今後は、AIエージェント自身がマルウェア・ランサムウェア化するのを保護する対策も拡張予定です」と池原氏は語り、講演を終えた。
統制と開発スピードを両立させる「ハーネスエンジニアリング」
続いて、CTCの杉田 修一郎氏が登壇。「アクセルとガードレール エンタープライズAI駆動開発の統制と加速」と題し、AIコーディングを組織で本格運用するための勘所を紹介した。
伊藤忠テクノソリューションズ株式会社
デジタルサービス事業グループ DXコンサルティング本部
クラウドネイティブ推進部 アソシエイトプリンシパル
杉田 修一郎氏
Claude Codeに代表されるAIコーディングエージェントは、個人開発では絶大な威力を発揮する。ところが同じツールを組織に持ち込むと、「品質・セキュリティ・監査」という、個人開発にはなかった3つの壁に直面する。多くの企業はここで、統制を強めれば開発のスピードが落ちると考えてしまう。だが杉田氏は、その発想こそが危ういと指摘する。統制を欠いた組織は事故を起こし、事故は全開発の停止と信頼の失墜を招くからだ。
「統制と開発スピードは二項対立ではありません。統制を軽視した組織はいずれ事故を起こし、事故が起きれば全開発が止まり、信頼も失う。結果として開発スピードはゼロになります。むしろ、統制の欠如こそが開発スピードを止めるのです」(杉田氏)
ならば、開発スピードを保ったまま統制をかけるにはどうするか。杉田氏が解として掲げたのが「ハーネスエンジニアリング」である。AI活用の技術は、指示の書き方を工夫する段階から、モデルに与える文脈全体を設計する段階へと進み、いまやAIが動作する環境そのものを設計する段階に入った。その環境設計を指すのが、ハーネスだ。
「ハーネスとは、本来レーシングカーの多点式ベルトや高所作業の安全帯を指す言葉です。動きを止める道具ではなく、開発スピード限界まで攻めるために装着するもの、つまりAIも同じで、最大限に能力を発揮できるよう環境を設計することを指します」(杉田氏)
Claude Codeでいえば、どの操作を自動で許すかを事前に定義する「パーミッション」、実行の前後に検証や記録を自動で走らせる「フック」、誤操作の影響をファイルやネットワークの範囲に閉じ込める「サンドボックス」がその中心だ。動ける範囲を隔離することで、かえってAIに強い権限を与え、その能力を引き出せるようになる。
もっとも、この自動化を単なる便利機能と捉えてはならないと杉田氏は言う。
「ハーネスの自動化は、開発者が楽をするためのものではありません。必ず守るべきルールを機械的に実行し、開発者を判断ミスや疲労から守るために使うべきものです」(杉田氏)
企業開発では、このハーネスに全社共通の統制が重なる。標準スキルや許可コマンド、監査、ソフトウェア部品表(SBOM)の生成といった「必ず効かせたいルール」を全社の標準として配布し、開発者が勝手に上書きできないようにする。さらに、個人の端末だけでなく、コードを統合するマージやビルドの段階でもハーネスを効かせることで、抜け漏れを防げる。
杉田氏はこれを、開発の段階に応じた「3段階ハーネス」として整理した。開発者が対話しながらコードを書く「Day 0」、CI/CDパイプライン上でAIが一次レビューを担う「Day 1」、本番運用の「Day 2」である。とりわけDay 2では、DatadogやPagerDutyのように運用を担うAIツールが外部サービスとして入り込む。これらは自社の統制が直接及ばないため、実行を許す範囲、手順書、監査ログ、精度評価の4点で外側から制御する。
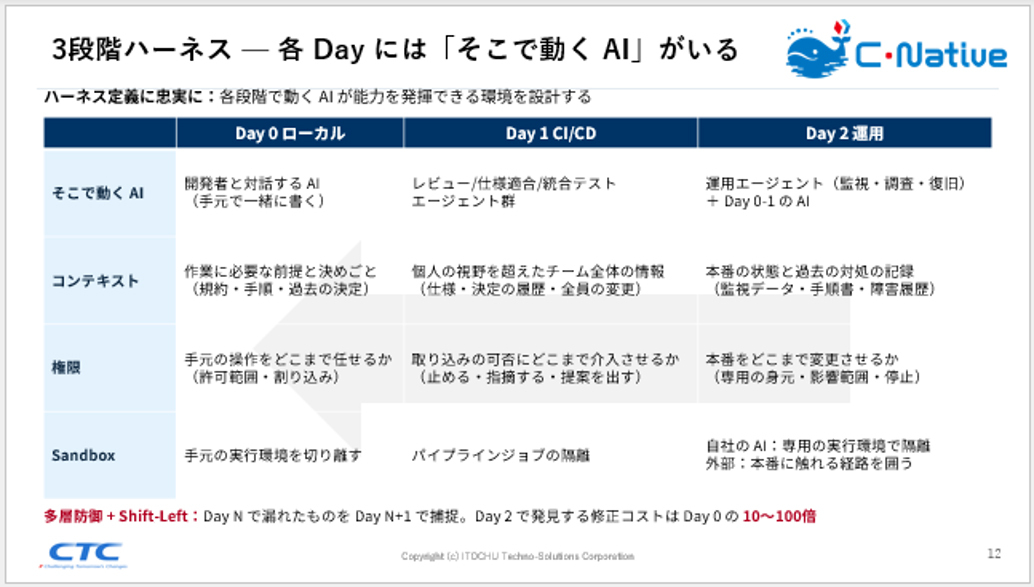
そして、この3段階すべての土台になるのが「Shift-Left」の考え方であり、開発の初期段階からセキュリティを意識した認証情報管理基盤の環境が必要となります。開発スピードを維持させながら統制をCI/CDなどのNHI、AIエージェント、人の認証情報をDay0からDay2まで管理する仕組みである。認証基盤がなくコードなどに認証情報を埋め込まれてしまうと認証情報を後から取り出して認証情報管理基盤を入れることはほぼ不可能である。この話はすなわち先に池原氏が論じた認証情報管理にほかならない。
「実行許可と監査を成立させる土台が、NHIです。これがないと、ハーネスは絵に描いた餅になってしまいます」と杉田氏は強調し、講演を締めくくった。
「両輪」で進めるAI活用、3社が示す実装の要諦
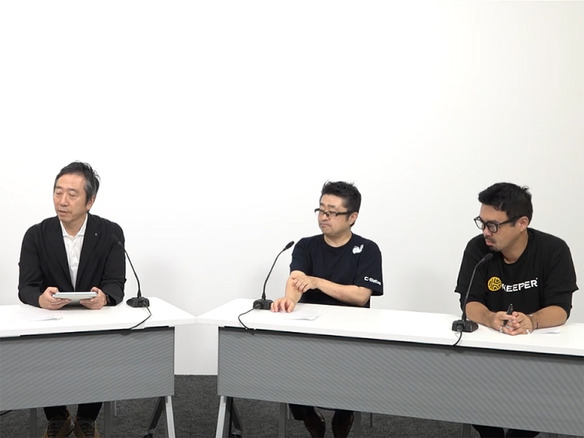
セミナーの締めくくりは、伊部・池原・杉田の3氏に、ZDNET Japan編集長の國谷 武史がモデレーターとして加わったパネルディスカッションが行われた。テーマは、セミナー名を冠した「勝ち抜く企業のAI戦略」である。
議論はまず、この1年の変化の速さから始まった。生成AIを試す段階から全社で使う段階へ、その普及は組織単位で一気に進んでいる。開発の現場では変化がとりわけ顕著で、「AI駆動開発を取り入れて、自身の周囲では、生産性が5倍以上になったという声が聞こえてきます」と杉田氏は自社での手応えを口にする。
一方で、活用を阻む「壁」も浮かび上がってきた。使い勝手のよさから現場主導で導入が進み、各自の自己流が後から会社のルールと衝突する。しかも守る相手は人間だけではない。
「AIがゼロデイ脆弱性を次々に見つけて突いてくる時代には、従来の守り方では通用しません。攻撃側のユースケースを知る開発側と、守るセキュリティ側が歩み寄らなければ、防御は成り立たないのです」(杉田氏)
その歩み寄りの鍵となるのが、AIエージェントの認証情報の扱いだ。池原氏は、講演でも示した「ゼロシークレット設計」を防御の要にあらためて挙げた。
「エージェントに認証情報を持たせず、必要なときだけ安全な場所から参照させる。そうすれば、そもそも盗まれるものが手元に残りません」(池原氏)
伊部氏も、Anthropicが提供するのはフロンティアモデルという基盤であり、認証を担うKeeper Security、その実装を支えるCTCとかみ合って初めて安心して使えると応じ、そこにこそ3社が集まった意義があると語った。
活用のアクセルと、安全のガードレール――。その両輪の担い手がそろったことを示し、セミナーの幕は閉じられた。